(公開:2026年11月9日)
本記事は、日本税理士会連合会デジタル・システム委員会「税理士事務所のためのAI・クラウド活用ガイドライン Ver1.0」(令和8年9月25日公開)の内容を紹介するものです。ガイドラインは日税連の会員専用ページに掲載されています。事務所の規程や同意書を整える際は、必ず原文を確認してください。
本記事のスライドは筆者が研修用に作成したものであり、ガイドラインに掲載されている図表ではありません。スライド中の「文書A 16頁」などの頁番号は、各PDFの頁番号を指します。
この記事の結論
日税連のAIガイドラインは、AIを「使うかどうか」ではなく「どう使うか」の問題と位置づけ、入力面では情報区分と3つの鉄則、出力面では「最終的に人(税理士)が確認してから使う」ことを軸に、税理士事務所が法令を守りながらAI・クラウドを使う方法を示しています。
- 入力面:マイナンバーは原則として入力禁止。顧問先の財務データ・個人情報などの区分Aの情報は、3つの鉄則(ビジネス向け有料プランの契約、DPA締結と学習利用オフ、所内ルールと教育による管理)を満たした承認済みツールに限って使います。
- 出力面:AIの出力は、最終的に人(税理士)が確認してから使います。とりわけ税理士業務(独占業務)については、単に人が確認するのではなく、税理士が確認する「税理士 in the loop」が重要になるとされています。
- 読むときの注意:ガイドラインは強制力を持たないとみずから述べ、守秘義務との関係などは「解釈は確立していない」と留保しています。AI法7条を「使わない」リスクの根拠に挙げる点には、異なる読み方もありえます(Q3)。
📋 この記事でわかること
- Q1 日税連のAIガイドラインは、どのような文書ですか?
- Q2 ガイドラインの基本姿勢と対象範囲は、どうなっていますか?
- Q3 AIを「使わない」ことは、本当にリスクなのですか?
- Q4 AIを使うリスクは、どのように整理されていますか?
- Q5 どの情報ならAIに入力してよいのですか?
- Q6 安全に使うための「3つの鉄則」とは何ですか?
- Q7 顧問先の同意は必要ですか?
- Q8 税理士法との関係は、どのように整理されていますか?
- Q9 個人情報保護法との関係は、どのように整理されていますか?
- Q10 AI法・著作権法・不正競争防止法・番号法では、何に注意すればよいですか?
- Q11 AIはなぜ誤るのですか?誤りを減らす方法はありますか?
- Q12 「税理士 in the loop」とは何ですか?
- Q13 「税理士 in the loop」と「Zeirishi-in-the-Loop」は、何が違うのですか?
- Q14 AIツールはどのように選び、どの場面で何に注意すればよいですか?
- Q15 誤って情報を入力してしまったときは、どうすればよいですか?
- Q16 事務所の体制・規程・様式は、どのように整えればよいですか?
- Q17 ガイドライン自身が留保している論点は何ですか?
- まとめ:事務所でまず確認すること
日本税理士会連合会(日税連)のデジタル・システム委員会は、令和8年9月25日、「税理士事務所のためのAI・クラウド活用ガイドライン Ver1.0」を公開しました。税理士事務所が生成AIやクラウドサービスを業務に使うときに、どの情報を入力してよいか、出力をどう確認するか、事務所としてどのような規程を置くかを示した文書です。
ガイドラインは会員専用ページに掲載されているため、本文をそのまま転載することはできません。本記事では、筆者が研修用に作成したスライドを掲げ、その後にテキストで内容を説明します。スライドは筆者がガイドラインを読んで作成したものであり、ガイドラインに掲載されている図表ではありません。基本的にはガイドラインに書かれていることをそのまま紹介し、筆者の見解を述べる箇所は「筆者の見解」と明示します。筆者の見解が中心になるのは、Q3(AIを使わないことのリスクとAI法7条)とQ13(税理士 in the loop と Zeirishi-in-the-Loop)です。
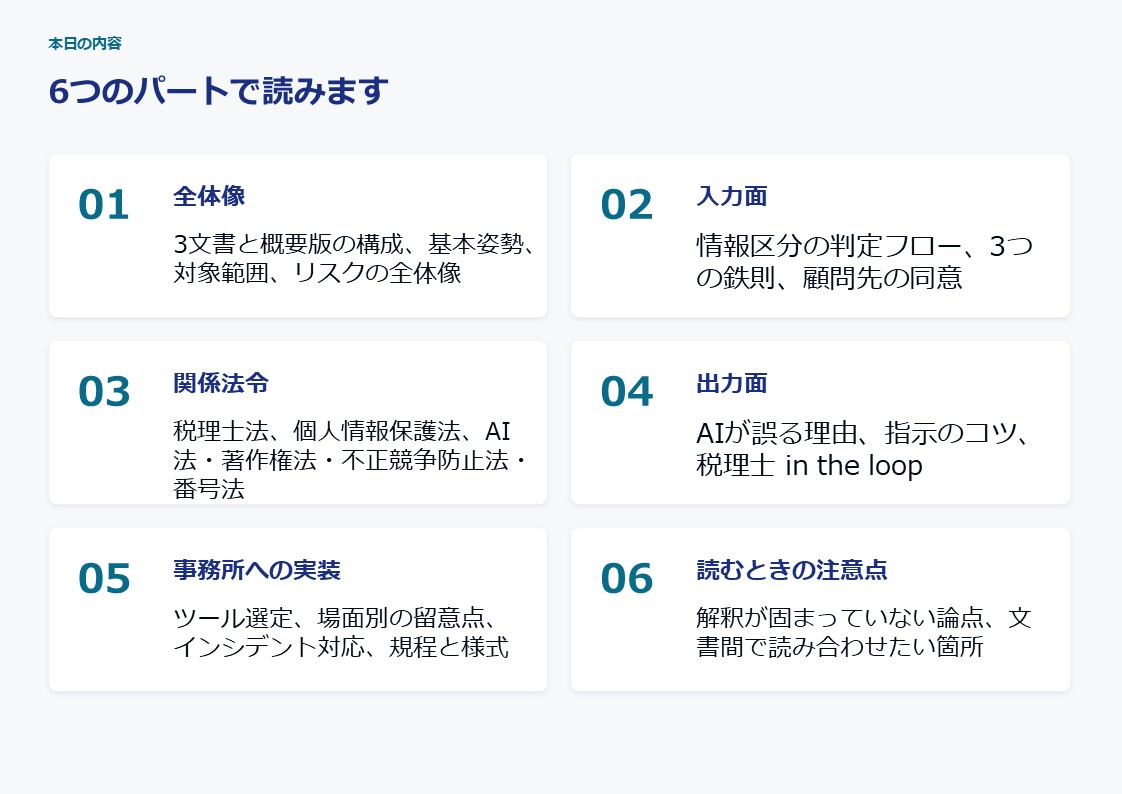
スライドは次の6つのパートで構成しています。
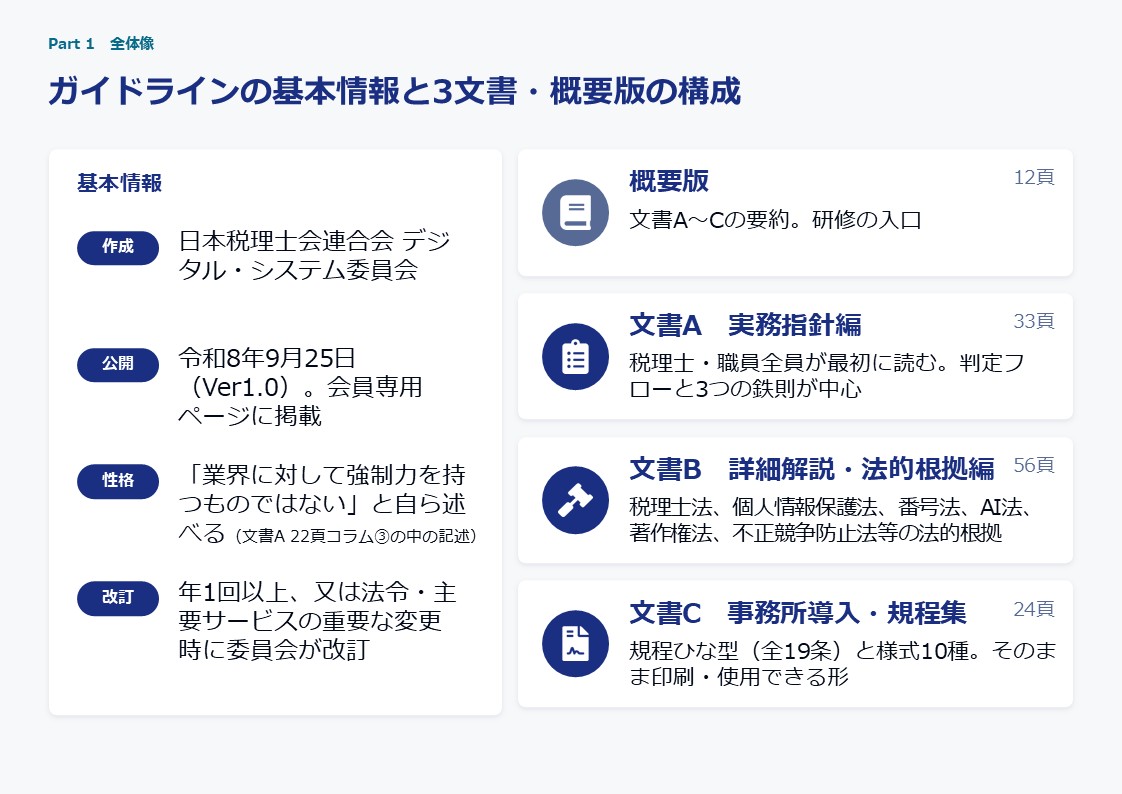
文書A(実務指針編)・文書B(詳細解説・法的根拠編)・文書C(事務所導入・規程集)の3文書と、その要約である概要版からなる、税理士事務所向けのAI・クラウド利用の指針です。
作成したのは日税連のデジタル・システム委員会で、令和8年9月25日にVer1.0として会員専用ページに掲載されました。ガイドラインは、みずから「業界に対して強制力を持つものではない」と述べたうえで、税理士業界がAIを業務利用するにあたっての「あるべき姿」を示すものと位置づけています(文書A 22頁、コラム③の図中)。改訂は年1回以上、または法令や主要サービスに重要な変更があったときに、委員会が行うとされています。
| 文書 | 頁数 | 内容 |
|---|---|---|
| 概要版 | 12頁 | 文書A〜Cの要約。研修の入口 |
| 文書A 実務指針編 | 33頁 | 税理士・職員全員が最初に読む文書。情報区分の判定フローと3つの鉄則が中心 |
| 文書B 詳細解説・法的根拠編 | 56頁 | 税理士法、個人情報保護法、番号法、AI法、著作権法、不正競争防止法などの法的根拠 |
| 文書C 事務所導入・規程集 | 24頁 | 事務所内規程のひな型(全19条)と様式10種 |
頁数はPDFの総頁数(表紙を含む)です。まず文書Aを読み、法的な根拠を確かめたいときに文書Bを、事務所の規程を整えるときに文書Cを開く、という使い分けが想定されています。
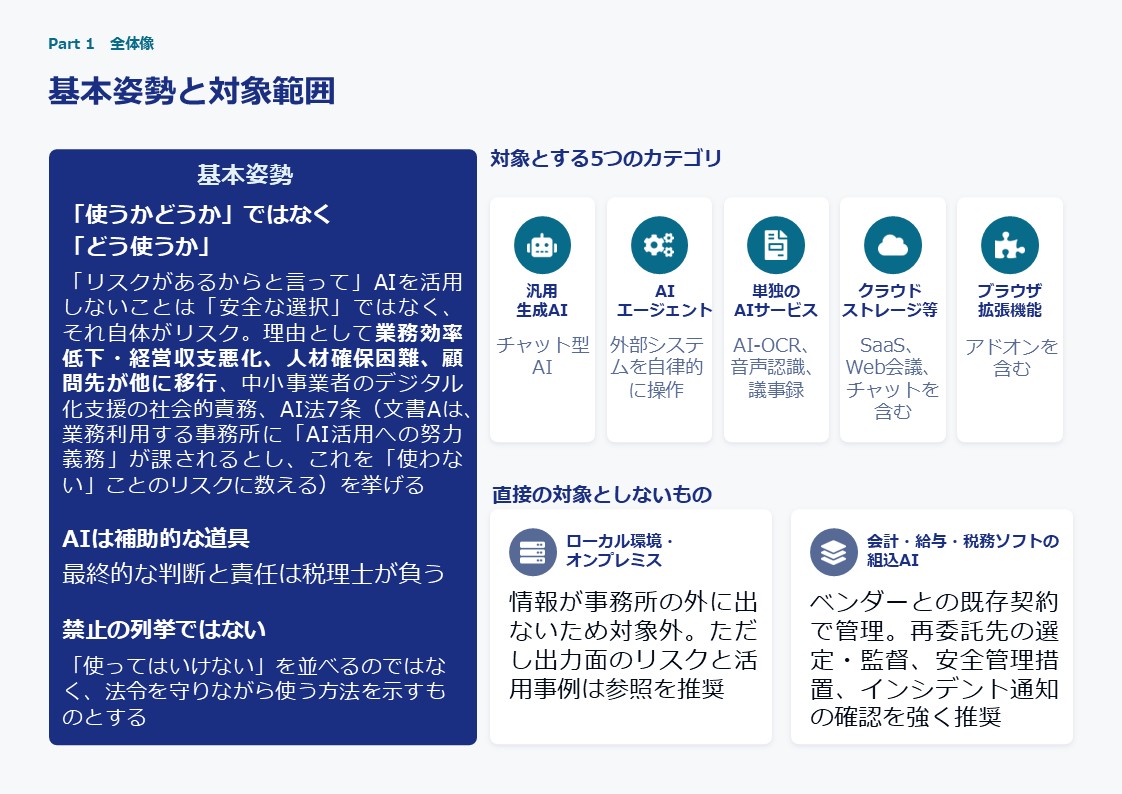
基本姿勢は「使うかどうか」ではなく「どう使うか」です。AIは補助的な道具であり、最終的な判断と責任は税理士が負うとしたうえで、禁止事項を並べるのではなく、法令を守りながら使う方法を示すとしています。
概要版の「はじめに」は、「AI は『脅威』ではなく『協働者』です」と述べ、本ガイドラインは「『使ってはいけない』を列挙するものではありません」としています。概要版の末尾も、「重要なのは、もはや『使うかどうか』ではなく、『どう使うか』を考えることです」という一文で結ばれています。
対象とするのは、①汎用の生成AI(チャット型AI)、②AIエージェント(外部システムを自律的に操作するもの)、③単独のAIサービス(AI-OCR、音声認識、議事録作成など)、④クラウドストレージ等(SaaS、Web会議、チャットを含む)、⑤ブラウザ拡張機能(アドオンを含む)の5つです。文書Aは主に①〜③を対象に記述し、④⑤についてはその考え方を準用するとしています(文書A 4頁)。
直接の対象としないものは2つあります。1つはローカル環境・オンプレミスで、情報が事務所の外に出ないため対象外とされています。ただし、出力面のリスクと活用事例は参照するよう勧めています。もう1つは会計・給与・税務ソフトに組み込まれたAIで、ベンダーとの既存の契約で管理するものとし、再委託先の選定・監督、安全管理措置、インシデント通知の確認を強く推奨しています。ベンダー経由で外部のAIが使われる場合は、税理士から見れば「再々委託先の管理問題」になると整理されています(文書A 18頁)。
ガイドラインは、AIを使わないことは「安全な選択」ではなく、それ自体がリスクになりつつあると述べ、その理由の1つにAI法7条を挙げます。もっとも、AI法7条をこの意味で読めるかについては、異なる読み方もありうると筆者は考えています。
まず、ガイドラインの記述を確認します。文書Aは「1-5 『使わない』というリスク」という節を設け、次のように述べています(文書A 7頁)。
リスクがあるからと言ってAIを活用しないことは「安全な選択」ではなく、それ自体がリスクとなりつつあります。
理由として挙げられているのは、次の5つです。
1. 業務効率の低下で生産性や経営収支が悪化する
2. 人材確保難による経営リスクが高まる
3. 顧問先が他の税理士・サービスに移行する
4. 中小事業者のデジタル化支援という社会的責務を果たせない
5. AI法によれば、AIを業務利用する税理士事務所は「活用事業者」(7条)と位置づけられ、AI活用への努力義務と国・地方公共団体の施策への協力義務(罰則なし)が課される
文書Aは出力面のリスクを説明した節の最後でも、「リスクがあるからといって『使わない』という選択肢はありません」と念を押しています(文書A 15頁)。
筆者の見解(1):表現の強さについて
これは、日税連の公式のガイドラインです。そのガイドラインが、AIを使うことのリスクだけでなく、「使わない」ことそれ自体をリスクとして正面から掲げた点には、正直なところ驚きました。
挙げられた5つの理由のうち、文書A 7頁の列挙で法令に触れているのは、5つ目のAI法7条だけです。もっとも文書Bは、4つ目の中小事業者のデジタル化支援を、税理士法2条の3と結びつけています(文書B 38頁)。2条の3は、税理士が電磁的方法の積極的な利用などを通じて、納税義務者の利便の向上と業務の改善進歩を図るよう努めることを定める規定であり、これも努力規定です。
また、ガイドライン自身が強制力を持たないと述べています(Q1)。文書Bも、概要版の「はじめに」は、AI法の理念の実現に貢献する税理士の立ち位置を表明したものだと説明しています(文書B 38頁)。
そうすると、「使わないことはリスク」という一文は、AIを使わない事務所が何らかの法的義務に反するという意味ではなく、AI活用を後押しするという日税連の意思表明として読むのが自然だと考えます。
ガイドラインは策定の背景として、リスクや技術的な知識の不足が原因でAIの利活用に踏み出せない状況があることが、税理士実態調査などの調査結果で裏付けられていると述べています(文書A 4頁)。推察にとどまりますが、「使わない」ことをあえてリスクと書いた背景には、AIを含むデジタル技術を十分に活用できていない事務所もあるという現状への危機感があるのかもしれません。
筆者の見解(2):AI法7条の読み方について
まず、ガイドラインがAI法7条をどう表現しているかを確認します。文書Aは、上の5つ目の理由を次のように書いています(文書A 7頁)。
令和7年に成立したAI法(人工知能関連技術の研究開発及び活用の推進に関する法律)によれば、AIを業務利用する税理士事務所は「活用事業者」(第7条)と位置づけられ、AI活用への努力義務及び国・地方公共団体の施策への協力義務(罰則はなし)が課されることになります。
概要版も、AI法7条は「AI を活用する事業者に対し、AI 活用への努力義務と国等の施策への協力義務を定める(罰則なし)」としています(概要版8頁)。一方、文書Bは条文を引用したうえで、次のように注記しています(文書B 38頁)。
税理士事務所も AI を業務利用する「活用事業者」に該当する。前半(事業活動の効率化等)は努力規定だが、後半(国・地方公共団体の施策への協力)は明文の義務として位置づけられている(罰則はなし)。
このように、文書Aと概要版は7条前半を「AI活用への努力義務」と表現し、文書Bは「事業活動の効率化等」についての「努力規定」と表現しています。同じガイドラインの中でも、何に努めるのかの書き方に違いがあります。
AI法(令和7年法律第53号)7条と8条の条文は、次のとおりです。7条は活用事業者の責務、8条は国民の責務を定めています。
(活用事業者の責務)
第七条 人工知能関連技術を活用した製品又はサービスの開発又は提供をしようとする者その他の人工知能関連技術を事業活動において活用しようとする者(以下「活用事業者」という。)は、基本理念にのっとり、自ら積極的な人工知能関連技術の活用により事業活動の効率化及び高度化並びに新産業の創出に努めるとともに、第四条の規定に基づき国が実施する施策及び第五条の規定に基づき地方公共団体が実施する施策に協力しなければならない。
(国民の責務)
第八条 国民は、基本理念にのっとり、人工知能関連技術に対する理解と関心を深めるとともに、第四条の規定に基づき国が実施する施策及び第五条の規定に基づき地方公共団体が実施する施策に協力するよう努めるものとする。
この条文を、AIを使っていない事務所に使うことを求める規定と読むのは難しいと筆者は考えます。理由は3つあります。
第1に、活用事業者は「事業活動において活用しようとする者」と定義されています。上の引用のとおり、文書A自身も「AIを業務利用する税理士事務所は」活用事業者と位置づけられると書いています。AIを使うから活用事業者になるのであって、使わない事務所が7条を理由に使うことを求められる、という順序にはなりにくいはずです。7条を「使わない」ことのリスクに数えると、使う者に向けた規定を使わない者に当てはめることになります。
文書Bも、7条と8条を並べて引用し、税理士は「業務にAIを用いる活用事業者であると同時に一個人でもあるため、双方の規定が及ぶ」としています(文書B 38頁)。ここでも、活用事業者は業務にAIを用いる者として書かれています。AIを使っていない税理士について見れば、及ぶのは国民としての8条です。そして、8条が求めているのは、理解と関心を深めることと施策への協力に努めることであり、AIを使うことではありません。
第2に、7条の前半で努める対象は「事業活動の効率化及び高度化並びに新産業の創出」です。「自ら積極的な人工知能関連技術の活用により」は、その手段として書かれています。上で見たとおり、文書Bも、7条の前半を「事業活動の効率化等」についての努力規定と説明しています(文書B 38頁)。
第3に、ガイドライン自身も、AI法7条がAIを使うことそのものを義務づけているとは書いていません。AI法7条についての記述は、文書Aでは「位置づけられ」「課されることになります」、文書Bでは「努力規定」であり、AIを使わなければならないという意味での「活用義務」という言葉は、3文書と概要版のいずれにも見当たりません。7条前半は罰則のない努力規定です。なお、これはAI法7条の読み方についての話であり、ガイドライン自体が強制力を持たないとしていること(Q1)とは別の問題です。
もっとも、条文が「自ら積極的な人工知能関連技術の活用により」と書いている以上、7条にAI活用を促す趣旨を読み取ることはできます。業務の一部でもAIを使っている事務所であれば活用事業者に当たりうるので、その範囲で7条の努力が問題になる、という読み方もありうるでしょう。それでも、「使わない」ことのリスクの根拠としては、7条よりも、ガイドラインが挙げる経営上の4つの理由のほうが説得的だと考えます。
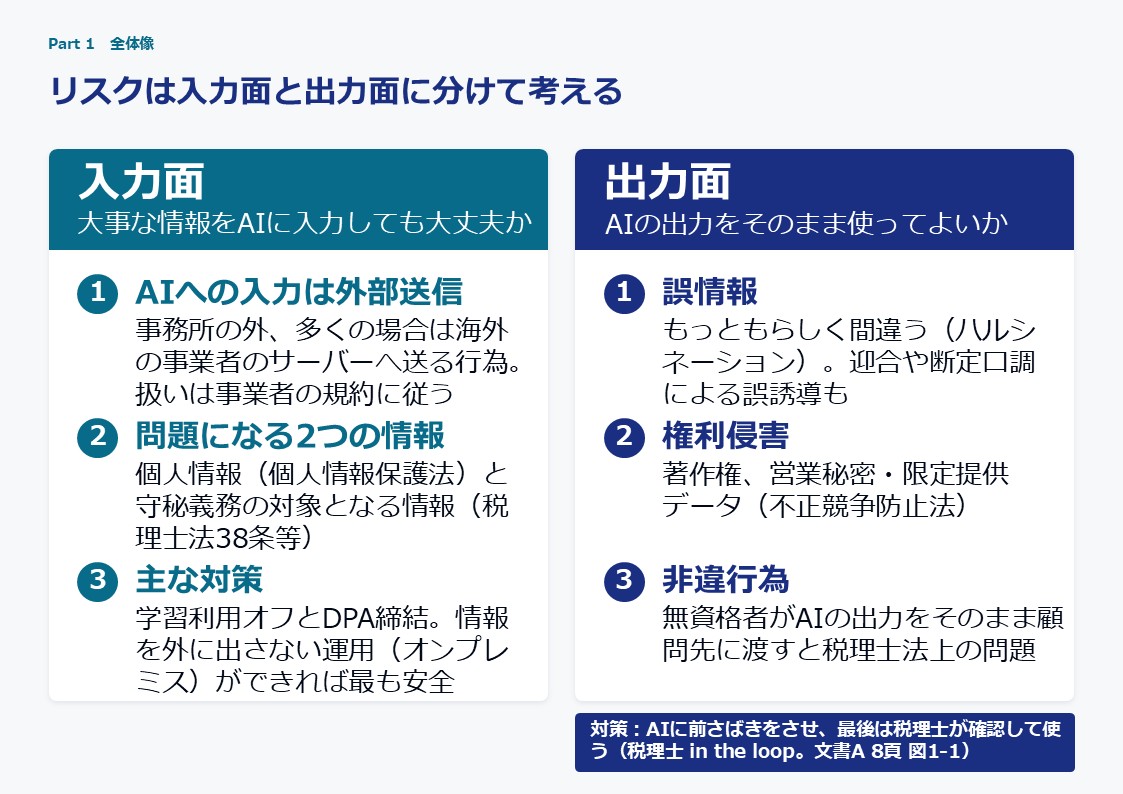
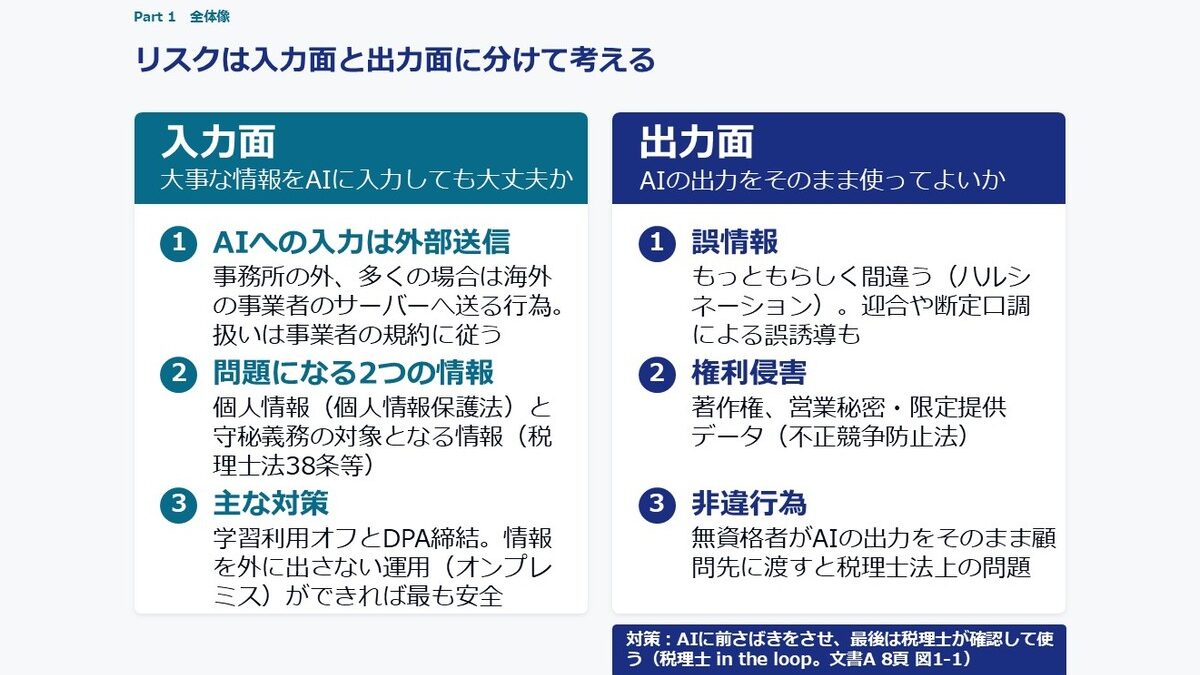
「大事な情報をAIに入力しても大丈夫か」という入力面と、「AIの出力をそのまま使ってよいか」という出力面の2つに分けて整理されています。
入力面について、ガイドラインはまず、AIへの入力は事務所の外、多くの場合は海外の事業者のサーバーに情報を送る行為であり、その扱いは事業者の規約に従うことになると説明します。問題になる情報は、個人情報(個人情報保護法)と、守秘義務の対象となる情報(税理士法38条等)の2つです。主な対策は学習利用のオフとDPA(データ処理契約)の締結で、情報を外に出さない運用(オンプレミス・ローカル環境)ができれば最も安全とされています(文書A 8〜13頁)。
出力面のリスクは3つです。1つ目は誤情報で、AIはもっともらしく間違えます(ハルシネーション)。利用者への迎合や断定口調による誤誘導もあります。2つ目は権利侵害で、著作権や、営業秘密・限定提供データ(不正競争防止法)が問題になります。3つ目は非違行為で、無資格者がAIの出力をそのまま顧問先に渡すと税理士法上の問題が生じます。これらを回避する方法として、ガイドラインは「最終的に人(税理士)が確認してから使う」ことを挙げ、税理士業務については税理士が確認する「税理士 in the loop」が重要になるとしています(Q12)。文書A 8頁の図1-1も、出力面の対策を「AIに前さばきをさせ、最後は税理士が確認して使う」とし、その流れを「税理士 in the loop」と名づけています。
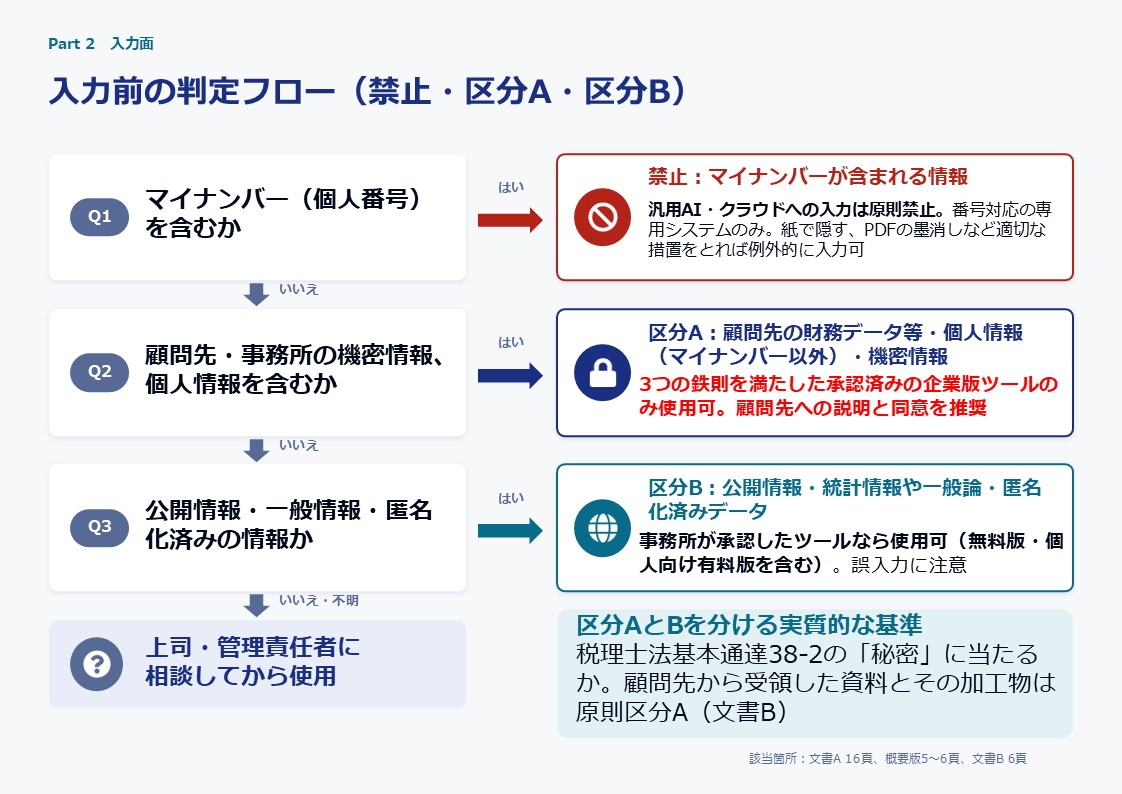
入力しようとする情報を、3つの問いで「禁止」「区分A」「区分B」に振り分けます。マイナンバーは原則として入力禁止、顧問先の機密情報や個人情報(区分A)は3つの鉄則を満たした承認済みの企業版ツールに限り、公開情報や一般論(区分B)は事務所が承認したツールで使えます。
1つ目の問いは「マイナンバー(個人番号)を含むか」です。含む場合、汎用AIやクラウドへの入力は原則として禁止され、番号に対応した専用システムでのみ扱います。文書Aは、本人の同意があっても法令上の目的以外には利用できないことを理由に挙げています(文書A 13頁)。ただし、紙で隠す、PDF編集ソフトの墨消し機能でデータ自体を削除するといった適切な措置をとったうえでの入力は、例外的に可能とされています(概要版6頁)。
2つ目の問いは「顧問先・事務所の機密情報、個人情報を含むか」です。含む場合は区分Aとなり、3つの鉄則(Q6)を満たした承認済みの企業版ツールでのみ使えます。顧問先への説明と同意も推奨されています(Q7)。
3つ目の問いは「公開情報・一般情報・匿名化済みの情報か」です。該当すれば区分Bとなり、事務所が承認したツールであれば、無料版や個人向け有料版も使えます。どれに当たるか分からないときは、上司・管理責任者に相談してから使います。
区分Aと区分Bを分ける実質的な基準として、文書Bは、税理士法基本通達38-2にいう「秘密」に当たるかどうかを挙げます。顧問先から受け取った資料とその加工物は原則として区分Aです。一方、上場会社の有価証券報告書の数値のように守秘義務の対象とならない情報は、区分Bの例に挙げられています(文書B 6頁)。
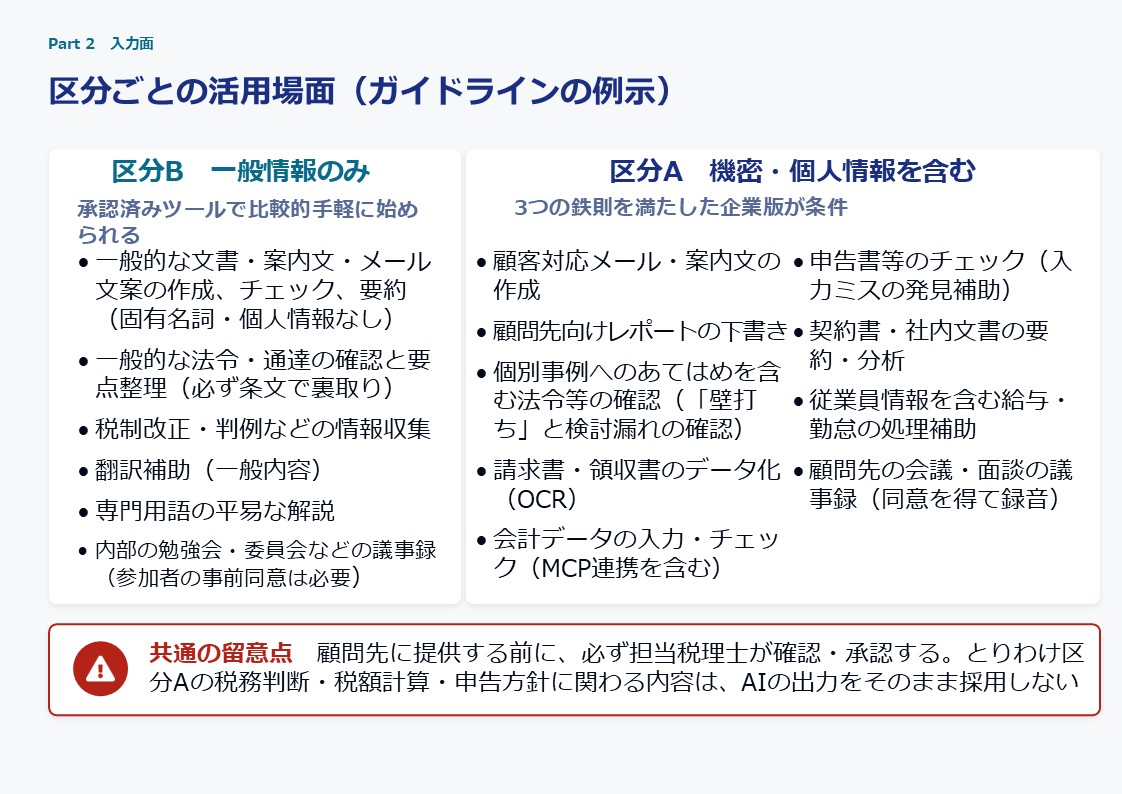
文書Aは、区分ごとの活用場面も例示しています(文書A 5〜6頁)。区分Bの例は、固有名詞や個人情報を含まない文書・メール文案の作成、一般的な法令・通達の確認と要点整理(必ず条文で裏を取る)、税制改正や判例の情報収集、翻訳補助、専門用語の平易な解説、内部の勉強会の議事録などです。区分Aの例は、顧問先向けのメールやレポートの下書き、個別事例へのあてはめを含む法令等の確認、請求書・領収書のOCR、会計データの入力・チェック、申告書等のチェック、契約書の要約・分析、給与・勤怠の処理補助、顧問先との会議・面談の議事録などです。
いずれの区分でも、顧問先に提供する前に担当税理士が確認・承認します。とりわけ区分Aのうち、税務判断・税額計算・申告方針に関わる内容は、AIの出力をそのまま採用しないとされています(概要版6頁)。
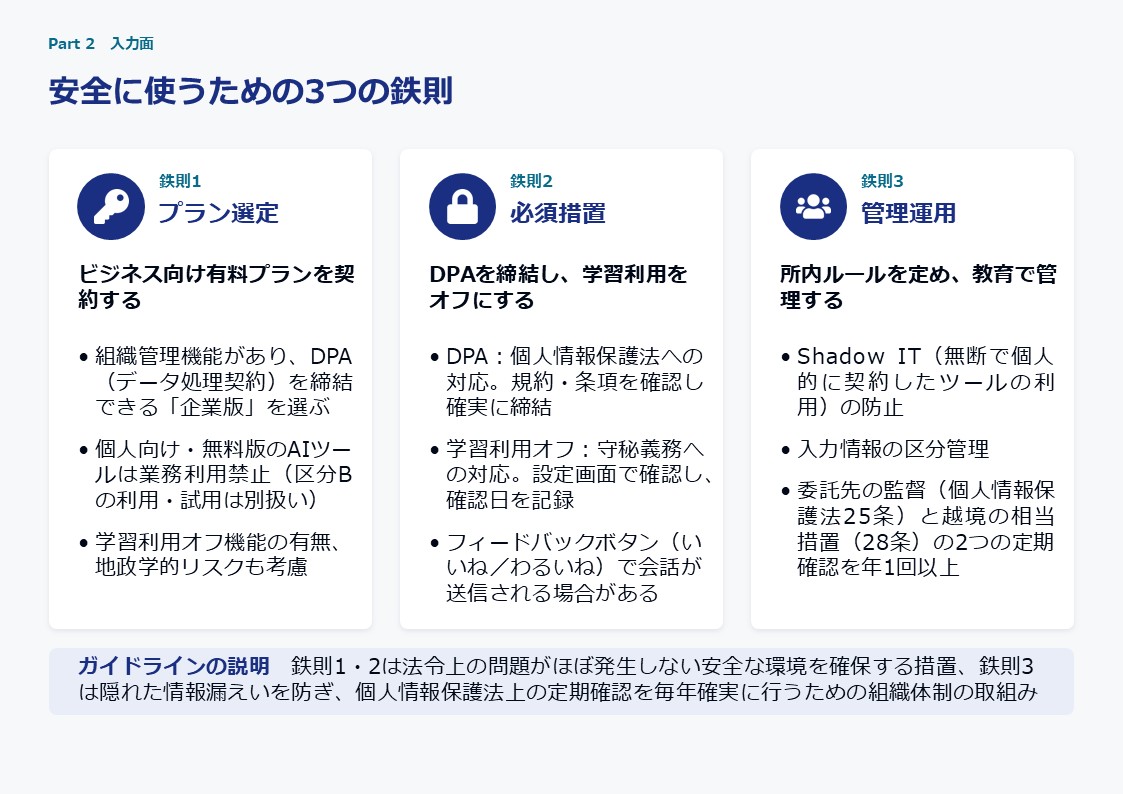
①ビジネス向け有料プランを契約する、②DPAを締結し学習利用をオフにする、③所内ルールを定め教育で管理する、の3つです。区分Aの情報を扱うツールは、この3つを満たす必要があります。
鉄則1(プラン選定)は、組織管理機能があり、DPAを締結できる「企業版」を選ぶことです。個人向けや無料版のAIツールは業務利用禁止とされています。ただし、ガイドラインは別の箇所で、区分Bの情報であれば事務所が承認した無料版も使えるとし(Q5)、導入の第2段階では区分Bの情報やサンプルデータに限って無料版で試すことも認めています(文書A 23頁)。筆者は、業務利用禁止の記述を、区分Aの情報を扱う場面を中心に述べたものと読んでいます。学習利用オフ機能の有無や地政学的リスクも考慮します。文書Aは代表例としてChatGPT Business、Microsoft 365 Copilot、Claude Team、Gemini for Google Workspaceなどを挙げていますが、いずれも例示であり、特定サービスの推奨ではないと明記しています(文書A 17頁)。
鉄則2(必須措置)は、DPAの締結と学習利用のオフです。ガイドラインは、DPAを個人情報保護法への対応、学習利用オフを守秘義務への対応と位置づけています。学習利用オフは設定画面で確認し、確認した日を記録します。回答の評価ボタン(いいね/わるいね)を押すと会話が事業者に送信される場合があることにも注意を促しています。
鉄則3(管理運用)は、所内ルールと教育による管理です。職員が無断で個人的に契約したツールを使う「Shadow IT」の防止、入力情報の区分管理、そして個人情報保護法上の委託先の監督(25条)と越境移転の相当措置(28条)の2つの定期確認を年1回以上行うことが挙げられています。
ガイドラインの説明では、鉄則1・2は法令上の問題がほぼ発生しない安全な環境を確保するための措置、鉄則3は隠れた情報漏えいを防ぎ、個人情報保護法上の定期確認を毎年確実に行うための組織体制の取組みとされています(概要版7頁)。
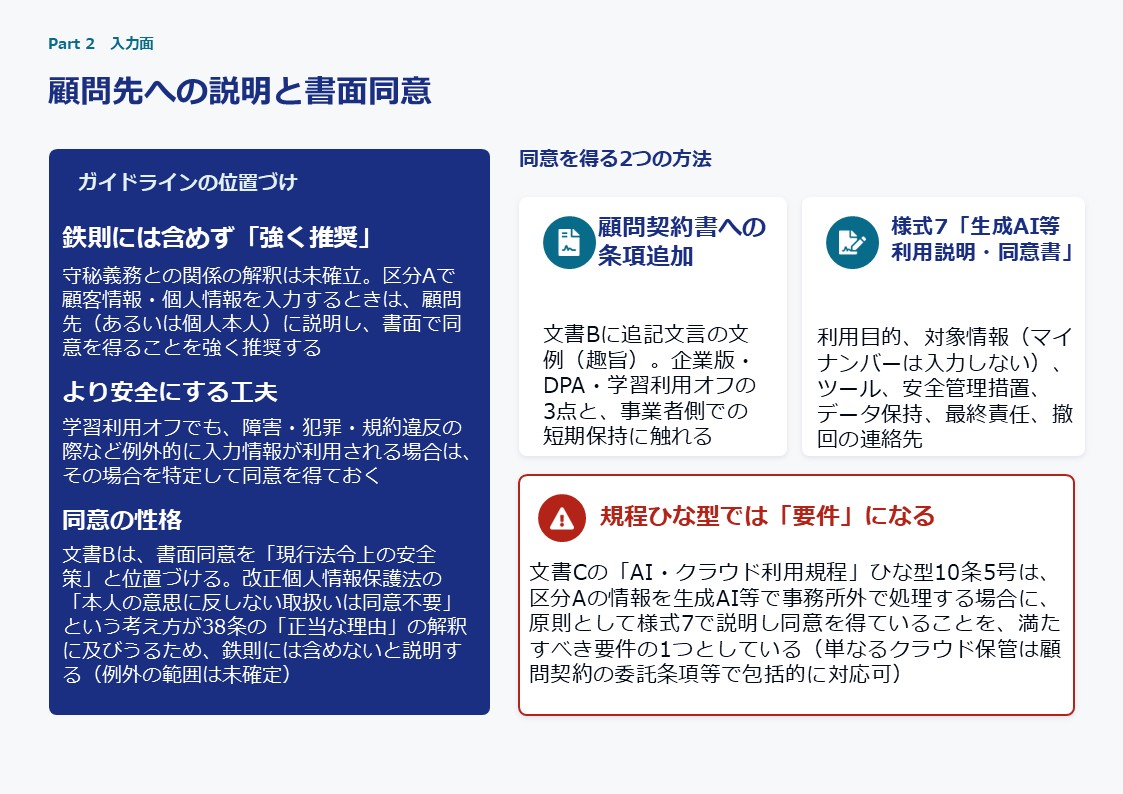
ガイドラインは、顧問先への説明と書面による同意を3つの鉄則には含めず、「強く推奨」としています。ただし、文書Cの規程ひな型では、区分Aの情報を生成AI等で事務所外で処理する場合、原則として同意を得ていることが要件の1つになっています。
守秘義務との関係の解釈は確立していないため、区分Aで顧客情報や個人情報を入力するときは、顧問先(あるいは個人本人)に説明し、書面で同意を得ることが強く推奨されています(概要版7頁、文書A 17頁)。学習利用をオフにしていても、障害・犯罪・規約違反の際など例外的に入力情報が利用される場合があるときは、その場合を特定して同意を得ておくと、より安全だとされています(文書A 12頁)。
文書Bは、書面同意を「現行法令上の安全策」と位置づけます。同意を鉄則に含めない理由として、改正個人情報保護法の「本人の意思に反しない取扱いは同意不要」という考え方が、税理士法38条の「正当な理由」の解釈に及びうることを挙げています(文書B 8頁)。ただし、この例外の範囲は今後の個人情報保護委員会規則に委ねられており、通常のAI利用が含まれるかは未確定です(文書B 14〜15頁。Q17)。
同意を得る方法は2つ示されています。1つは顧問契約書への条項の追加で、文書Bに追記文言の文例があります(文書B 9頁)。もう1つは文書Cの様式7「生成AI等 利用説明・同意書」で、利用目的、対象情報(マイナンバーは入力しない)、使用するツール、安全管理措置、データの保持、最終責任、撤回の連絡先などを記載する書式です。
文書Cの「AI・クラウド利用規程」ひな型10条5号は、区分Aの情報を生成AI等により事務所外で処理する場合に、原則として様式7で顧問先に説明し同意を得ていることを、満たすべき要件の1つとしています。単なるクラウド保管については、顧問契約の委託条項等で包括的に対応できるとされています(文書C 7頁)。ひな型をそのまま採用すると、推奨が要件に変わる点に注意が必要です。
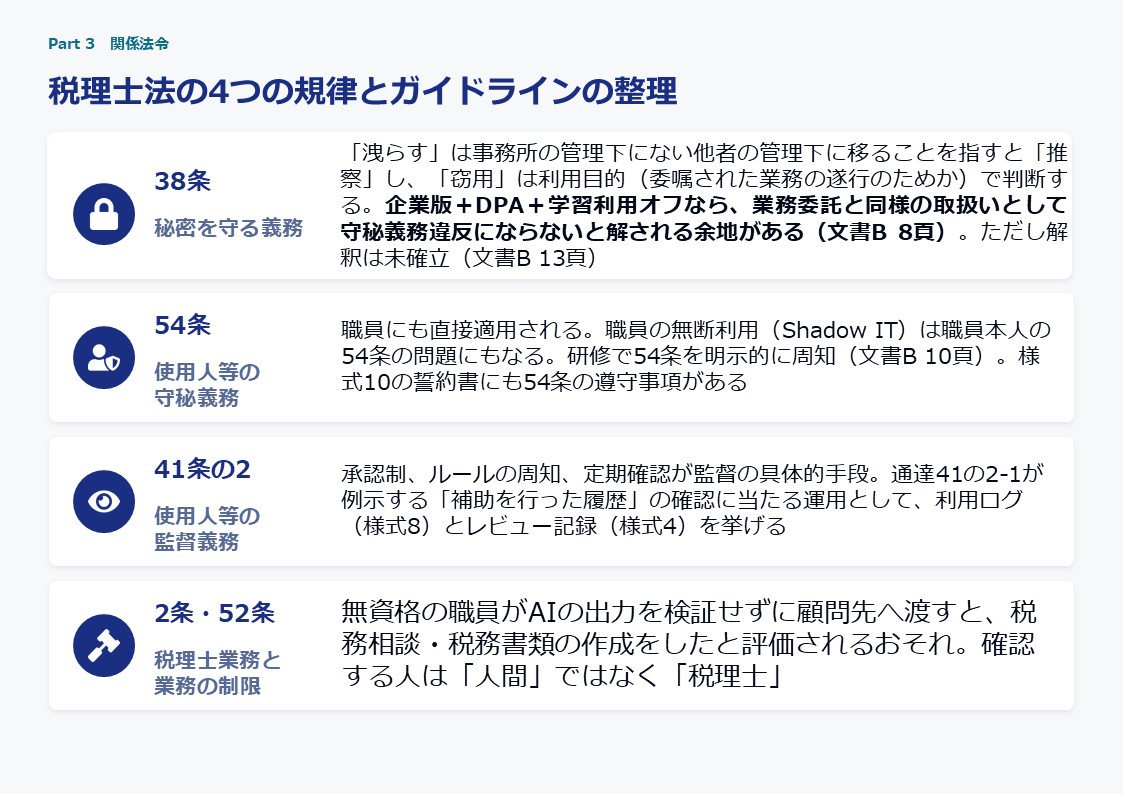
税理士法38条(秘密を守る義務)、54条(使用人等の守秘義務)、41条の2(使用人等の監督義務)、2条・52条(税理士業務と業務の制限)の4つの規律に分けて整理されています。
税理士法38条について、文書Bは、「洩らす」とは情報が事務所の管理下にない他者の管理下に移ることを指すと「推察される」とし、「窃用」は利用目的(委嘱された業務の遂行のための利用かどうか)で判断するとします(文書B 7頁)。そのうえで、企業版を使い、DPAを締結し、学習利用をオフにしている場合は、業務委託と同様の取扱いとして守秘義務違反にならないと解される余地があるとしています(文書B 8頁)。概要版は、3つの鉄則を守り、委嘱された業務を達成する目的の範囲内で使う限り、正当な理由ありと解され得る余地がある、と表現しています(概要版8頁)。ただし、この解釈は確立していないと明記しています(文書B 13頁)。
税理士法54条は職員にも直接適用されます。職員が無断でAIツールを使うこと(Shadow IT)は、職員本人の税理士法54条の問題にもなります。ガイドラインは、入職時研修・定期研修で54条を明示的に周知することが重要だとしています(文書B 10頁)。文書Cの様式10(誓約書)にも、54条の文言に沿った遵守事項が盛り込まれています(文書C 21頁)。
税理士法41条の2については、ツールの承認制、ルールの周知、定期確認が監督の具体的な手段とされています。文書Bは、税理士法基本通達41の2-1が例示する「補助を行った履歴」の確認をAI等の利用に置き換え、それに当たる運用として利用ログ(様式8)とレビュー記録(様式4)を挙げています(文書B 10〜11頁)。
税理士法2条・52条については、無資格の職員がAIの出力を検証せずに顧問先へ渡すと、税務相談や税務書類の作成をしたと評価されるおそれがあるとされています(文書A 15頁、文書B 11〜13頁)。出力を確認するのは「人間」ではなく「税理士」でなければならない、という整理です(Q12)。
参考:税理士法の該当条文
第2条(税理士の業務)第1項 税理士は、他人の求めに応じ、租税(…)に関し、次に掲げる事務を行うことを業とする。
一 税務代理(…)
二 税務書類の作成(…)
三 税務相談(…)
同条第2項 税理士は、前項に規定する業務(以下「税理士業務」という。)のほか、税理士の名称を用いて、他人の求めに応じ、税理士業務に付随して、財務書類の作成、会計帳簿の記帳の代行その他財務に関する事務を業として行うことができる。ただし、他の法律においてその事務を業として行うことが制限されている事項については、この限りでない。
第38条(秘密を守る義務) 税理士は、正当な理由がなくて、税理士業務に関して知り得た秘密を他に洩らし、又は窃用してはならない。税理士でなくなつた後においても、また同様とする。
第41条の2(使用人等に対する監督義務) 税理士は、税理士業務を行うため使用人その他の従業者を使用するときは、税理士業務の適正な遂行に欠けるところのないよう当該使用人その他の従業者を監督しなければならない。
第52条(税理士業務の制限) 税理士又は税理士法人でない者は、この法律に別段の定めがある場合を除くほか、税理士業務を行つてはならない。
第54条(税理士の使用人等の秘密を守る義務) 税理士又は税理士法人の使用人その他の従業者は、正当な理由がなくて、税理士業務に関して知り得た秘密を他に漏らし、又は盗用してはならない。税理士又は税理士法人の使用人その他の従業者でなくなつた後においても、また同様とする。
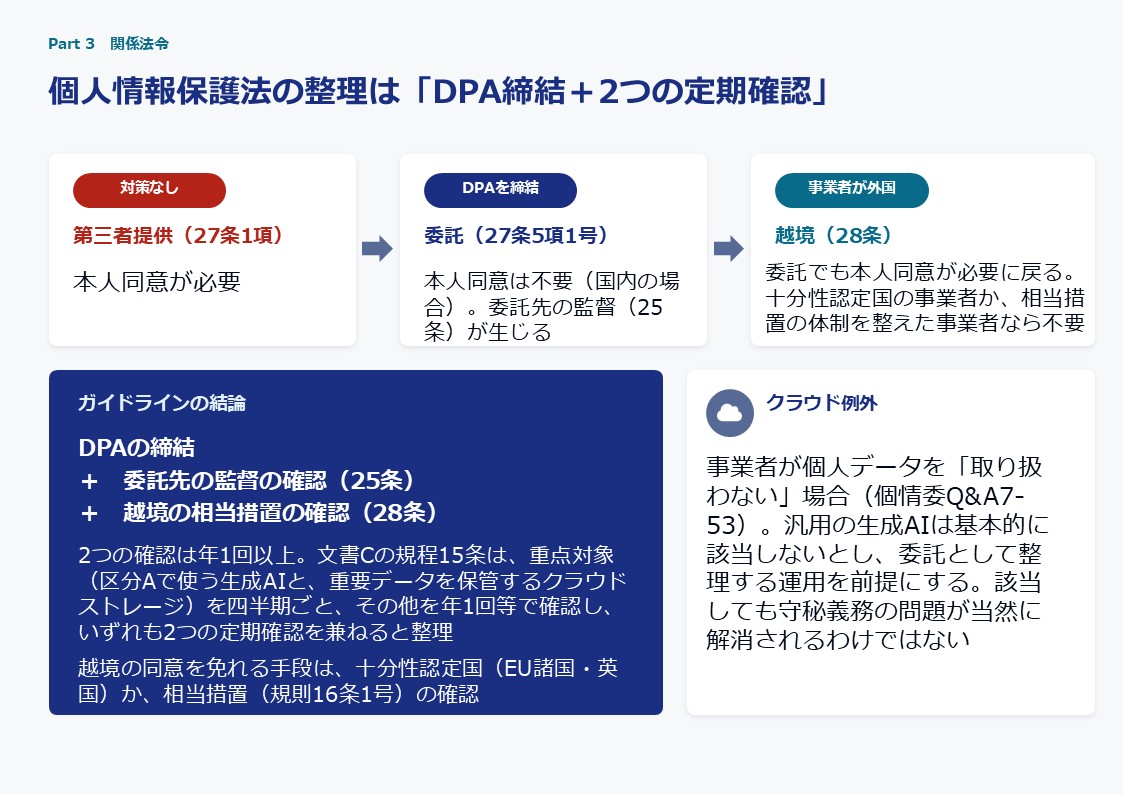
ガイドラインの結論は、「DPAの締結」に、「委託先の監督の確認(25条)」と「越境移転の相当措置の確認(28条)」という2つの定期確認を加えて、確実に実施することです。
整理の流れは次のとおりです。何の対策もせずに個人データをAI事業者に送れば第三者提供(27条1項)となり、本人の同意が必要です。DPAを締結して委託(27条5項1号)と整理できれば、国内の事業者については本人の同意は不要になりますが、委託先の監督義務(25条)が生じます。さらに事業者が外国にある場合は越境移転(28条)の規律がかかり、委託であっても本人の同意が必要になります。ただし、十分性認定国(EU諸国・英国)の事業者か、相当措置(個人情報保護法施行規則16条1号)の体制を整えた事業者であれば、同意は不要です。
2つの定期確認は年1回以上行います。文書Cの規程ひな型15条は、区分Aで使う生成AIと重要データを保管するクラウドストレージを重点対象として四半期ごとを目安に、その他を年1回などで確認するものとし、いずれも2つの定期確認を兼ねると整理しています(文書C 8頁)。
事業者が個人データを「取り扱わない」場合は、個人情報保護委員会のQ&A(7-53)にいう、いわゆるクラウド例外に当たり、委託にも第三者提供にも当たらないとされます。しかしガイドラインは、汎用の生成AIは基本的にこれに該当しないとし、委託として整理する運用を前提にしています。仮にクラウド例外に該当するとしても、守秘義務の問題が当然に解消されるわけではないとも述べています(文書A 12頁、文書B 24頁・26頁)。
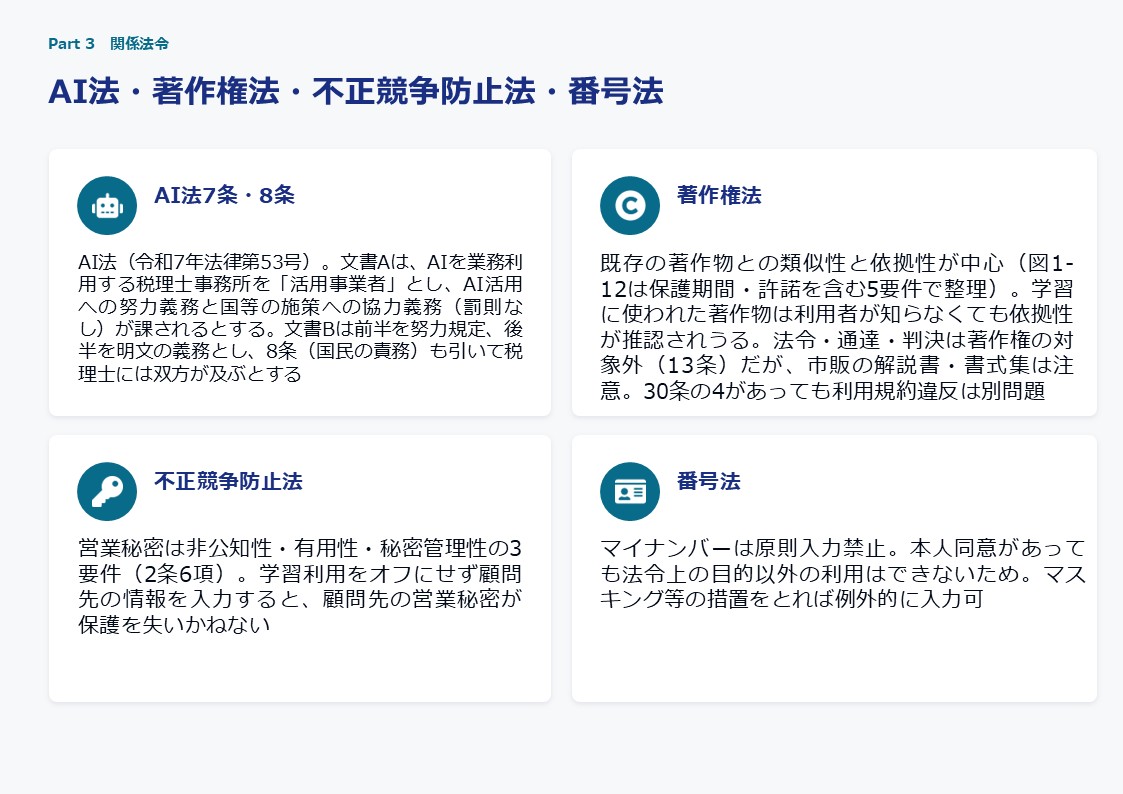
著作権法では既存の著作物との類似性と依拠性、不正競争防止法では顧問先の営業秘密の保護、番号法ではマイナンバーの原則入力禁止が中心です。AI法7条については、Q3で取り上げたとおり、活用事業者の努力義務と協力義務が紹介されています。
AI法について、文書Aは、AIを業務利用する税理士事務所を「活用事業者」と位置づけ、AI活用への努力義務と国等の施策への協力義務(罰則なし)が課されるとします。文書Bは、7条の前半(事業活動の効率化等)は努力規定、後半(施策への協力)は明文の義務と説明しています(文書B 38頁)。
著作権法では、生成物が既存の著作物と似ているか(類似性)、既存の著作物に基づいて作られたか(依拠性)が中心になります。文書Aの図は、保護期間や許諾の有無を含む5つの要件で整理しています。AIの学習に使われた著作物については、利用者がその著作物を知らなくても依拠性が推認されうるとされています。法令・通達・判決は著作権の対象外ですが(13条)、市販の解説書や書式集には注意が必要です。情報解析のための利用を認める30条の4があっても、利用規約で学習利用や転送が禁じられている著作物を入力すれば、契約違反になりうるとされています(概要版8頁、文書B 41頁)。
不正競争防止法の営業秘密は、非公知性・有用性・秘密管理性の3つの要件を満たすものです(2条6項)。ガイドラインは、学習利用をオフにせずに顧問先の情報を入力すると、顧問先の営業秘密が保護を失いかねないと注意を促しています(文書A 14頁、文書B 44頁)。
番号法については、Q5のとおり、マイナンバーは原則として入力禁止です。本人の同意があっても法令上の目的以外の利用はできないためで、マスキング等の措置をとった場合に限り例外的に入力できるとされています。
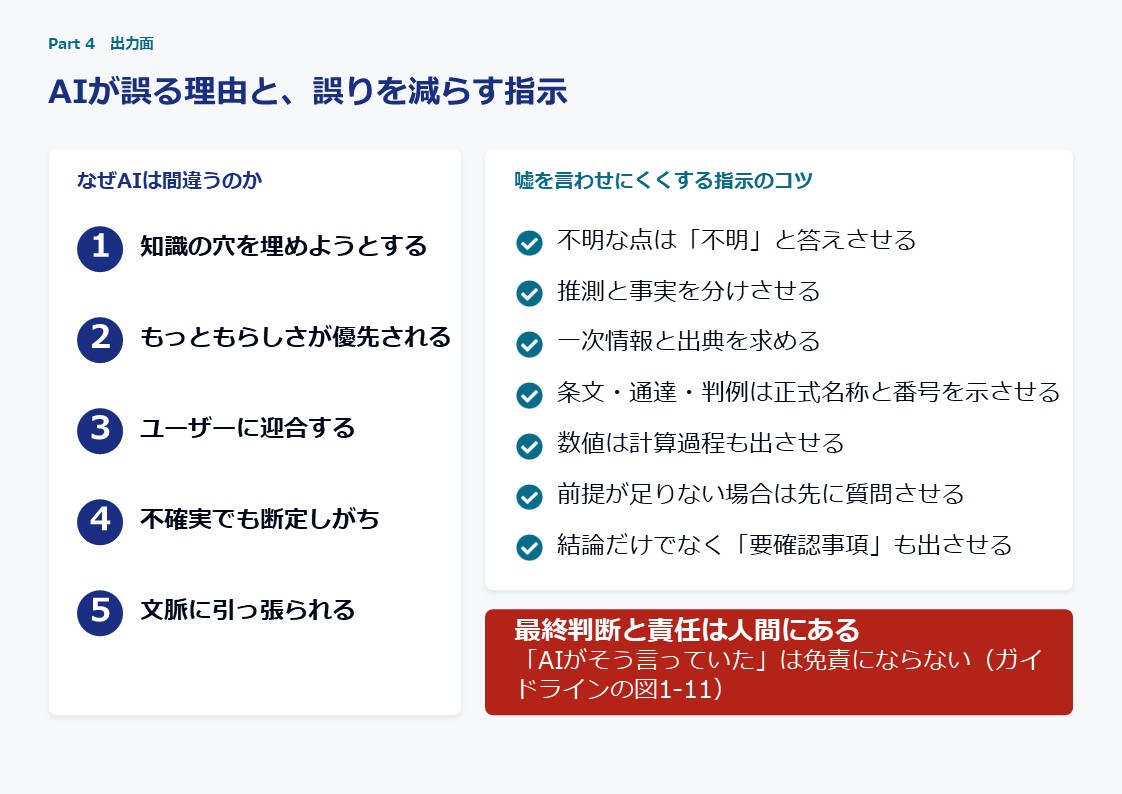
ガイドラインは、AIが誤る理由を5つ挙げ、誤りを減らすための指示のコツを7つ示しています。そのうえで、最終判断と責任は人間にあり、「AIがそう言っていた」は免責にならないとしています。
AIが誤る理由は、①知識の穴を埋めようとする、②もっともらしさが優先される、③ユーザーに迎合する、④不確実でも断定しがち、⑤文脈に引っ張られる、の5つです。
指示のコツは、不明な点は「不明」と答えさせる、推測と事実を分けさせる、一次情報と出典を求める、条文・通達・判例は正式名称と番号を示させる、数値は計算過程も出させる、前提が足りない場合は先に質問させる、結論だけでなく「要確認事項」も出させる、の7つです(文書A 13頁の図)。
番号や計算過程を示させるのは、確かめる対象をはっきりさせるためです。示された条文番号を原典で開き、計算を別途検算するところまで行って、はじめて確認したことになります。
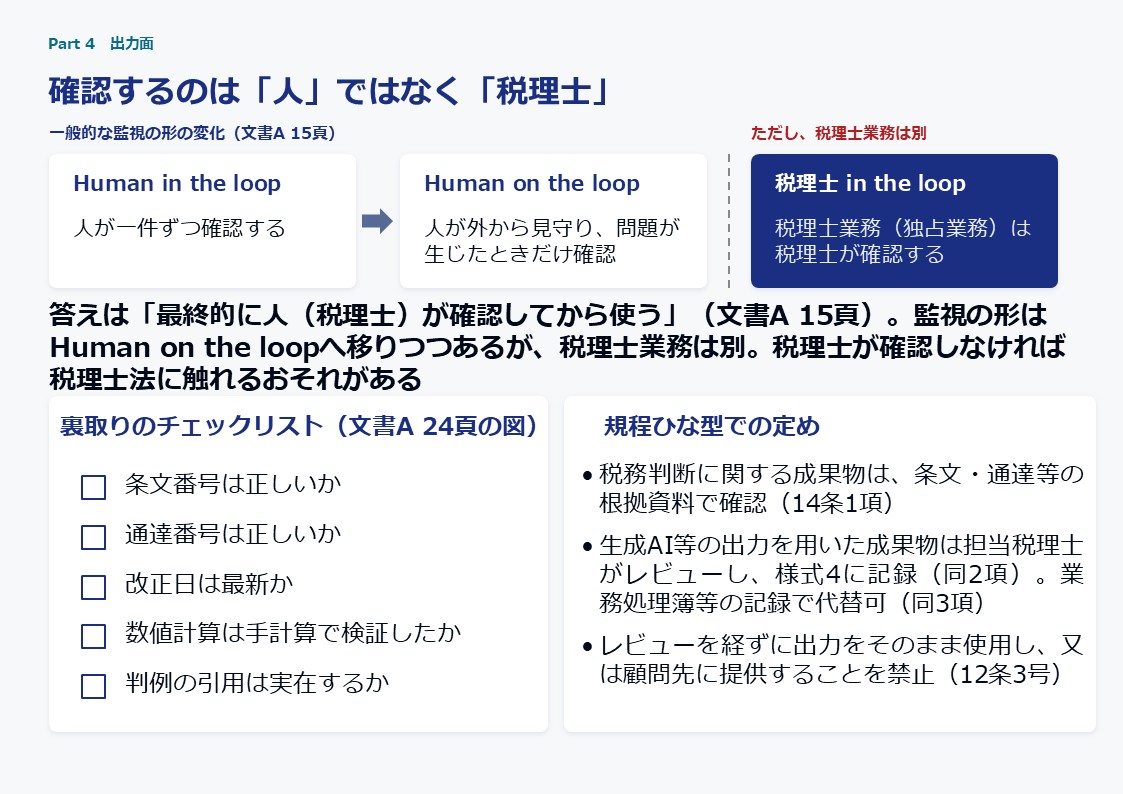
税理士業務(独占業務)については、AIの出力を単に人が確認するのではなく、税理士が確認しなければならないという考え方です。ガイドラインは、税理士が確認しなければ税理士法に触れるおそれがあると説明しています。
文書Aは、出力面のリスクをどう回避するかについて、「最終的に人(税理士)が確認してから使う、ということに尽きます」と述べます(文書A 15頁)。
そのうえで文書Aは、AIの使われ方が一対一の対話から、自律的に一連の作業を実行するエージェントの形へ移りつつあると指摘します。それに伴い、人が一件ずつ確認する「Human in the loop」から、人が外から見守り、何か問題が生じたときだけ確認する「Human on the loop」へと、監視の形も変わってきているとします。
ここで文書Aは、「ただし、税理士業務は別です」と続けます。自律的に動くAIを外から見守る形であっても、税理士業務については、単に人が確認するのではなく、税理士が確認しなければ税理士法に触れるおそれがあるため、「税理士 in the loop」が重要になるという整理です(文書A 15頁、図1-15)。
文書Aは、裏取りのチェックリストとして、条文番号は正しいか、通達番号は正しいか、改正日は最新か、数値計算は手計算で検証したか、判例の引用は実在するか、の5項目を示しています(文書A 24頁の図)。
文書Cの規程ひな型は、これを規程に落とし込んでいます。税務判断に関する成果物は条文・通達等の根拠資料で確認すること(14条1項)、生成AI等の出力を用いた成果物は担当税理士がレビューし様式4に記録すること(同2項。業務処理簿等の記録で代替可・同3項)、レビューを経ずに出力をそのまま使用し、または顧問先に提供することの禁止(12条3号)です。
なお、文書Aは、確認の負担を減らす方法として、複数のAIで相互チェックをさせるなどAIに「前さばき」をさせ、根拠となる条文・通達・裁決例を示させれば、確認すべき箇所が絞り込まれるとしています(文書A 15頁・24頁)。
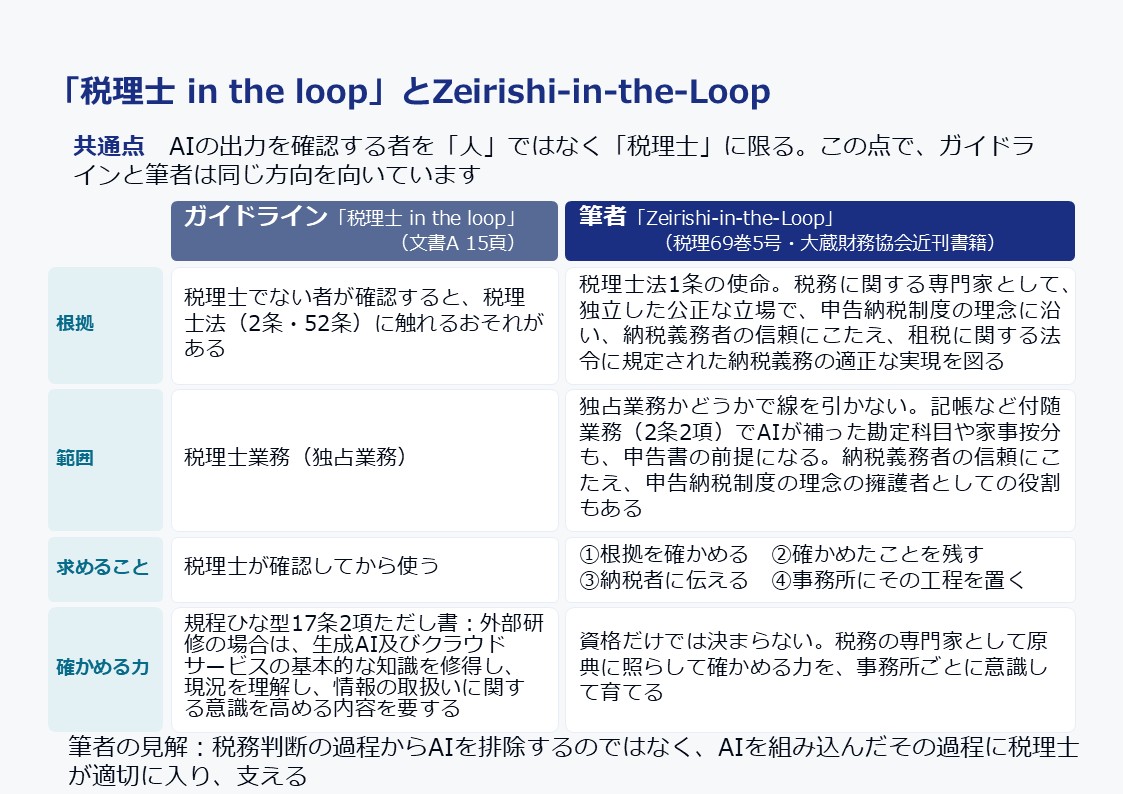
AIの出力を確認する者を「人」ではなく「税理士」に限る点は共通しています。違いは、根拠、範囲、求めること、確かめる力の4点にあります。この問いは、筆者の見解を中心に述べます。
筆者は、税理69巻5号(2026年)に寄稿した論考で、税理士がAIを組み込んだ税務判断の過程に関与することを「Zeirishi-in-the-Loop」と呼びました。この考え方は、生成AIの普及により変容する税理士の役割①――AIは税理士の仕事をどこまで変えるのかや、生成AI・AIチャットボットで税務相談をするリスク――わかりやすい回答の裏に潜む落とし穴でも紹介しています。ガイドラインの「税理士 in the loop」は、その方向で共通しています。そのうえで、両者の違いを表に整理すると次のとおりです。
| 項目 | ガイドライン「税理士 in the loop」 | 筆者「Zeirishi-in-the-Loop」 |
|---|---|---|
| 根拠 | 税理士でない者が確認すると、税理士法2条・52条に触れるおそれがある(文書A 15頁) | 税理士法1条の使命(税務に関する専門家として、独立した公正な立場において、申告納税制度の理念にそって、納税義務者の信頼にこたえ、租税に関する法令に規定された納税義務の適正な実現を図る) |
| 範囲 | 税理士業務(独占業務) | 独占業務かどうかで線を引かない |
| 求めること | 税理士が確認してから使う | ①根拠を確かめる ②確かめたことを残す ③納税者に伝える ④事務所にその工程を置く |
| 確かめる力 | 規程ひな型17条2項ただし書:外部の研修による場合は、生成AI及びクラウドサービスの基本的な知識を修得し、現況を理解し、情報の取扱いに関する意識を高める内容であることを要する | 資格だけでは決まらない。原典に照らして確かめる力を、事務所ごとに意識して育てる |
筆者の見解:4つの相違点
根拠。「税理士 in the loop」という言葉は、文書A 8頁の図1-1にも出力面の対策として出てきますが、その理由を説明しているのは文書A 15頁です。そこでは、税理士でない者が確認すると税理士法2条・52条に触れるおそれがある、という業務制限の側から説明しており、1条と直接結びつけた説明は見当たりません。
もっとも文書Bは、本文で、守秘義務・監督義務・独占業務はいずれも1条の使命を実現するための具体的義務や規律であるとし(文書B 5頁)、図1-1「税理士の使命と生成AI活用 ― すべては第1条に帰結する」で、1条を出発点に置いています。図は、1条から2条・2条の3(業務の現代化要請)へと矢印をつなぎ、生成AIの活用をその要請を実現する手段の1つと位置づけたうえで、独占業務(2条・52条)を「AI出力をそのまま流さない」義務として守秘義務・監督義務と並べ、これらの義務を破った生成AIの利用は、結局のところ税理士の使命を果たせていないとしています(文書B 16頁)。ここでの1条は、AIの活用を後押しする拠り所であると同時に、活用にあたって3つの義務への配慮を求める拠り所として置かれています。
筆者は、1条の使命から、税理士が確認することそのものに積極的な意味を与えます。業務制限からの説明は「誰が確認しなければならないか」を示しますが、使命からの説明は「なぜ、何のために確認するのか」まで含みます。1条は次のとおりです。
(税理士の使命)
第一条 税理士は、税務に関する専門家として、独立した公正な立場において、申告納税制度の理念にそつて、納税義務者の信頼にこたえ、租税に関する法令に規定された納税義務の適正な実現を図ることを使命とする。
範囲。ガイドラインは税理士業務(独占業務)に限ります。筆者は、独占業務かどうかで線を引きません。たとえば、記帳などの付随業務(税理士法2条2項)でAIが補った勘定科目や家事按分も、申告書の前提になります。税理士には、納税義務者の信頼にこたえ、申告納税制度の理念を擁護する者としての役割もあります。どこまでが確認の対象になるかは、前提を確かめてみなければ分からないことが多いのです。
求めること。ガイドラインは「税理士が確認してから使う」ことを求めます。筆者は、確認の中身を、①根拠を確かめる、②確かめたことを残す、③納税者に伝える、④事務所にその工程を置く、の4つに分けて考えます。確認したという事実だけでなく、それを記録し、納税者が自分の判断として引き受けられる形で伝え、事務所の業務の流れに組み込むところまでが税理士の役割だと考えるからです。
確かめる力。「税理士 in the loop」は確認する者の資格を定めるものですが、確認の中身と、それを行う能力は別に問われます。この点に関連して、文書Aは、複数の生成AIに互いの結果を厳しくファクトチェックさせれば、最終的に税理士がチェックしなければならない部分は限定的になるとしています(文書A 24頁)。しかし、共通の資料から組み立てられた答えは同じところで誤ることがあり、AI同士の一致は正しさの証拠になりません。原典に照らして確かめる力は、資格だけでは決まらず、事務所ごとに意識して育てる必要があると考えます。
筆者の考えをひとことでいえば、税務判断の過程からAIを排除するのではなく、AIを組み込んだその過程に税理士が適切に入り、支える、ということです。
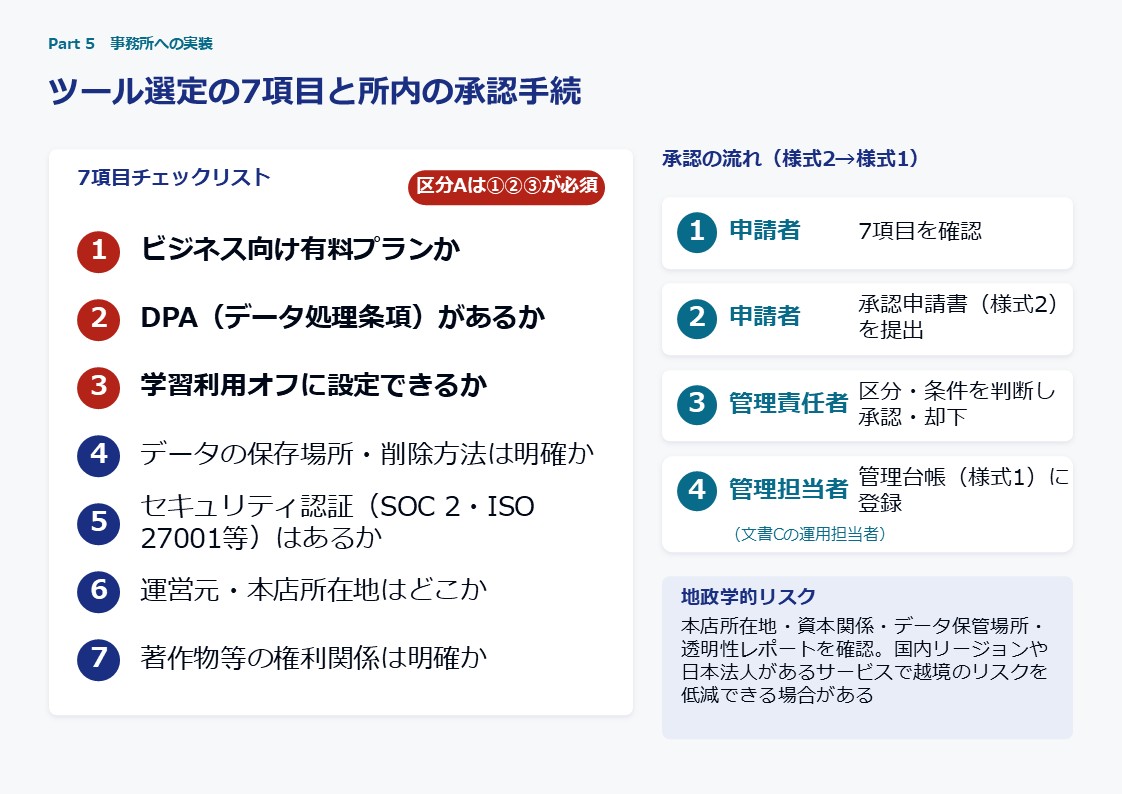
ツールは7項目のチェックリストで確認し、区分Aで使うものは①ビジネス向け有料プラン、②DPA、③学習利用オフの3項目が必須です。承認は申請書(様式2)と管理台帳(様式1)で管理します。
7項目は、①ビジネス向け有料プランか、②DPA(データ処理条項)があるか、③学習利用オフに設定できるか、④データの保存場所・削除方法は明確か、⑤セキュリティ認証(SOC 2・ISO 27001等)はあるか、⑥運営元・本店所在地はどこか、⑦著作物等の権利関係は明確か、です。区分Aでは④〜⑦の確認も強く推奨されています(文書A 19頁)。
承認の流れは、申請者が7項目を確認して承認申請書(様式2)を提出し、管理責任者が区分と条件を判断して承認・却下し、管理担当者が管理台帳(様式1)に登録する、というものです(文書A 21頁)。地政学的リスクについては、本店所在地、資本関係、データの保管場所、透明性レポートを確認し、国内リージョンや日本法人があるサービスであれば越境のリスクを低減できる場合があるとされています(文書A 20頁、コラム①)。
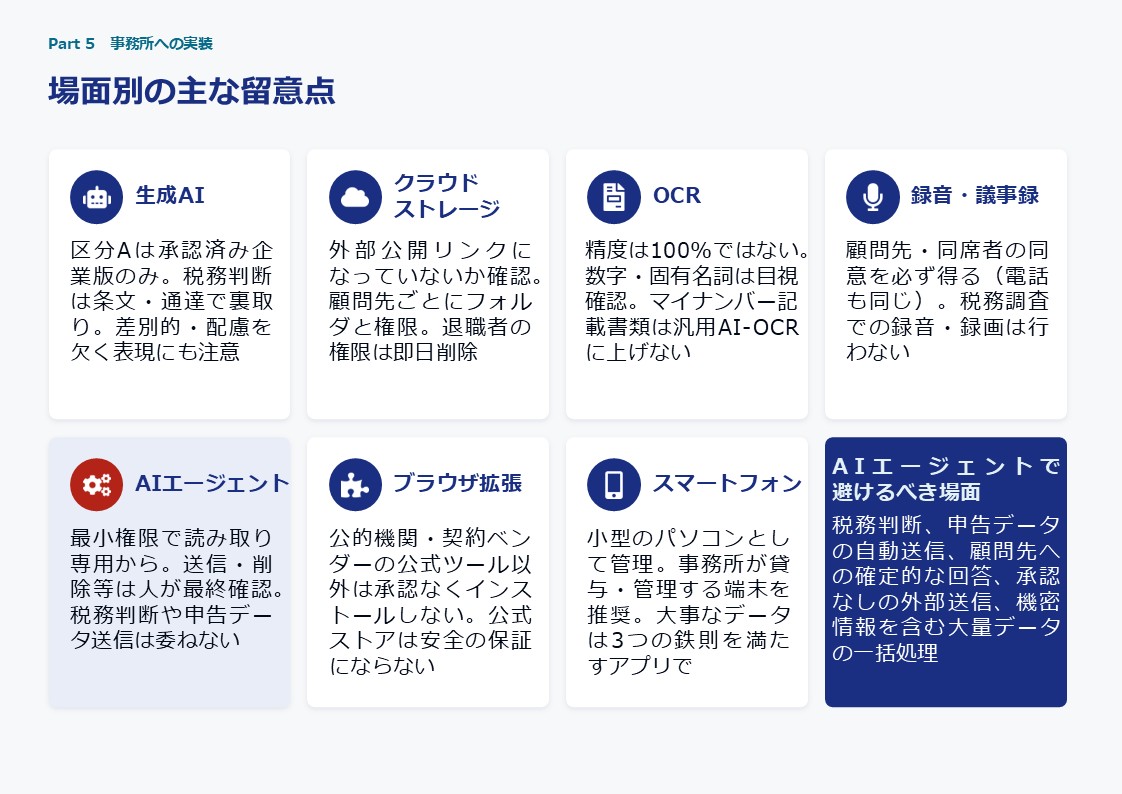
場面別の留意点も整理されています(文書A 24〜30頁、概要版10頁)。主なものは次のとおりです。
- 生成AI:区分Aは承認済みの企業版のみ。税務判断は条文・通達で裏を取る。差別的・配慮を欠く表現にも注意する
- クラウドストレージ:外部公開リンクになっていないか確認する。顧問先ごとにフォルダと権限を分け、退職者の権限は即日削除する
- OCR:精度は100%ではないため、数字・固有名詞は目視で確認する。マイナンバー記載書類は汎用のAI-OCRに上げない
- 録音・議事録:顧問先・同席者の同意を必ず得る(電話も同じ)。税務調査での録音・録画は行わない
- AIエージェント:最小権限で、読み取り専用から始める。送信・削除などは人が最終確認し、税務判断や申告データの送信は委ねない
- ブラウザ拡張機能:公的機関や契約ベンダーの公式ツール以外は承認なくインストールしない。公式ストアにあることは安全の保証にならない
- スマートフォン:小型のパソコンとして管理する。事務所が貸与・管理する端末を推奨し、大事なデータは3つの鉄則を満たすアプリで扱う
AIエージェントについては、税務判断、申告データの自動送信、顧問先への確定的な回答、承認なしの外部送信、機密情報を含む大量データの一括処理を、避けるべき場面として挙げています(文書A 28頁)。
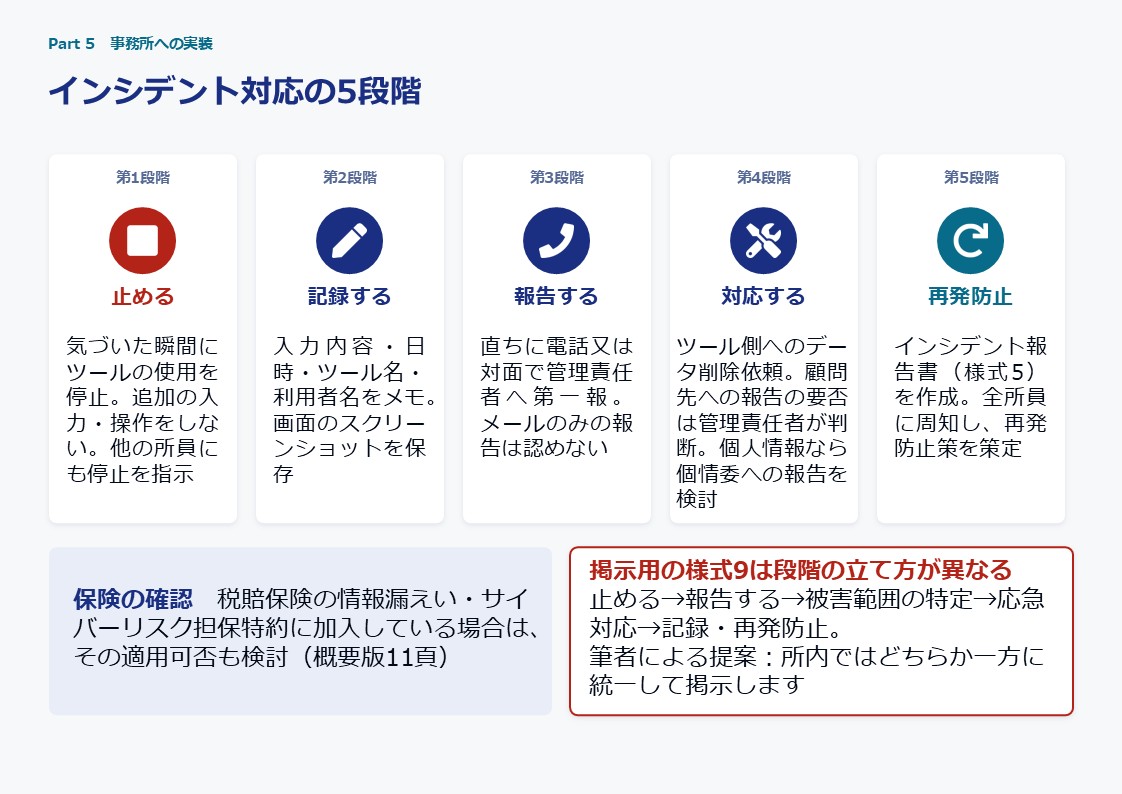
「止める」「記録する」「報告する」「対応する」「再発防止」の5段階で対応します。
第1段階では、気づいた瞬間にツールの使用を停止し、追加の入力や操作をせず、他の所員にも停止を指示します。第2段階では、入力内容・日時・ツール名・利用者名をメモし、画面のスクリーンショットを保存します。第3段階では、直ちに電話または対面で管理責任者に第一報を入れます。メールのみの報告は認められていません。第4段階では、ツール側にデータの削除を依頼します。顧問先への報告の要否は管理責任者が判断し、個人情報であれば個人情報保護委員会への報告を検討します。第5段階では、インシデント報告書(様式5)を作成し、全所員に周知して再発防止策を立てます(概要版11頁、文書A 31頁)。
税理士職業賠償責任保険の情報漏えい・サイバーリスク担保特約に加入している場合は、その適用の可否も検討するよう求めています(概要版11頁)。
なお、文書Cの掲示用の様式9「インシデント緊急フロー」は、止める→報告する→被害範囲の特定→応急対応→記録・再発防止という段階の立て方になっており、文書A・概要版の5段階と一致していません(文書C 19〜20頁)。事務所内に掲示する際は、どちらか一方に統一しておくのがよいでしょう。
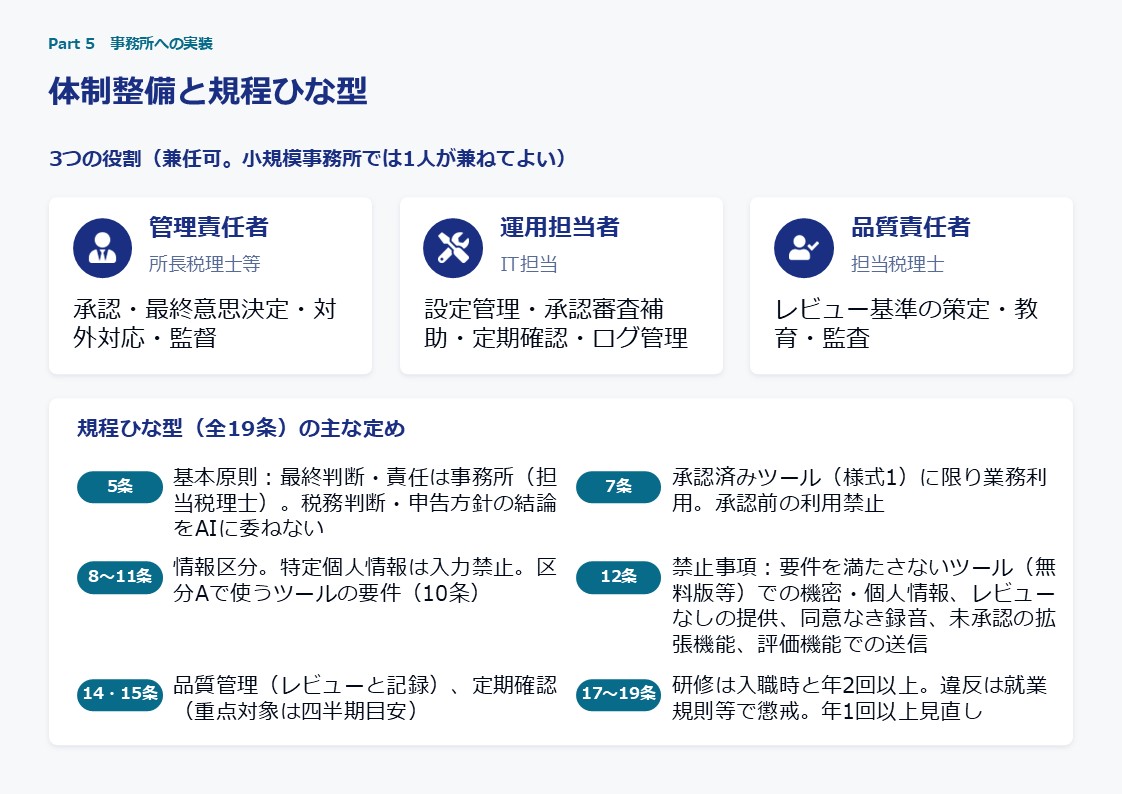
管理責任者・運用担当者・品質責任者の3つの役割を置き、文書Cの規程ひな型(全19条)と様式10種を事務所に合わせて取り入れます。小規模な事務所では、1人が3つの役割を兼ねてもよいとされています。
管理責任者(所長税理士等)は承認・最終意思決定・対外対応・監督を、運用担当者(IT担当)は設定管理・承認審査の補助・定期確認・ログ管理を、品質責任者(担当税理士)はレビュー基準の策定・教育・監査を担います(概要版12頁、文書C 5〜6頁)。
規程ひな型の主な定めは、基本原則(最終判断・責任は事務所〔担当税理士〕にあり、税務判断・申告方針の結論をAIに委ねない。5条)、承認済みツールに限った業務利用(7条)、情報区分と区分Aで使うツールの要件(8〜11条)、禁止事項(12条)、品質管理と定期確認(14・15条)、研修・懲戒・見直し(17〜19条)などです。研修は入職時と年2回以上、規程の見直しは年1回以上とされています。なお、18条の懲戒は就業規則等に基づく事務所内の懲戒であり、税理士法45条の懲戒とは別のものです。
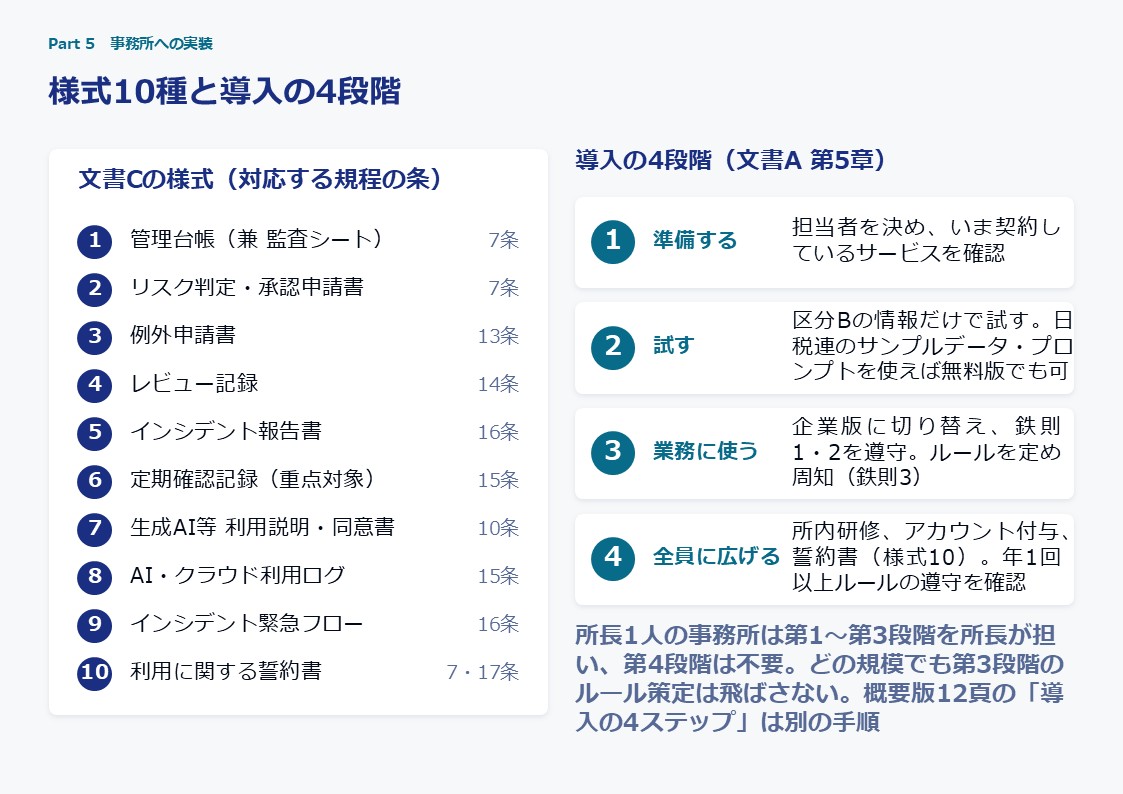
文書Cの様式は、管理台帳(兼 監査シート)、リスク判定・承認申請書、例外申請書、レビュー記録、インシデント報告書、定期確認記録(重点対象)、生成AI等 利用説明・同意書、AI・クラウド利用ログ、インシデント緊急フロー、利用に関する誓約書の10種です。
導入は4段階で進めます(文書A 23頁)。①準備する(担当者を決め、いま契約しているサービスを確認する)、②試す(区分Bの情報だけで試す。日税連のサンプルデータ・プロンプトを使えば無料版でも可)、③業務に使う(企業版に切り替えて鉄則1・2を守り、ルールを定めて周知する)、④全員に広げる(所内研修、アカウント付与、誓約書。年1回以上ルールの遵守を確認する)です。所長1人の事務所は①〜③を所長が担い、④は不要ですが、どの規模でも③のルール策定は飛ばさないとされています。
なお、概要版12頁の「導入の4ステップ」は、規程ひな型の制定、3つの役割の任命、様式1〜10の業務への組込み、定期確認と記録(様式6)という内容で、文書A 23頁の4段階とは中身が異なります。前者は体制整備の手順、後者はツールを使い始めるまでの手順として読むとよいでしょう。
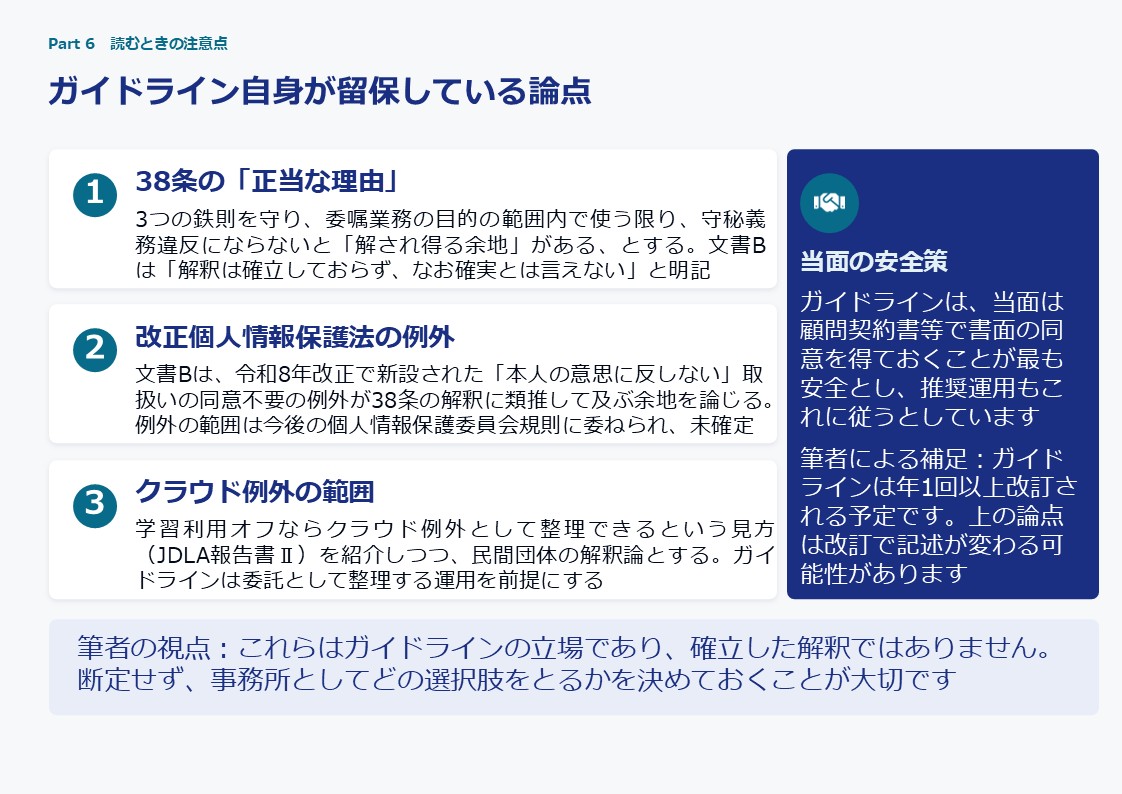
税理士法38条の「正当な理由」、改正個人情報保護法の新たな例外の及ぶ範囲、クラウド例外の範囲の3つです。いずれも、ガイドライン自身が解釈は確立していないと述べています。
第1に、38条の「正当な理由」について、ガイドラインは、3つの鉄則を守り、委嘱業務の目的の範囲内で使う限り、守秘義務違反にならないと「解され得る余地がある」とします(概要版8頁)。文書Bは、この点の解釈は確立しておらず、なお確実とは言えないと明記しています(文書B 13頁)。
第2に、文書Bは、令和8年の個人情報保護法改正で新設された「本人の意思に反しない」取扱いについての同意不要の例外が、38条の解釈に類推して及ぶ余地を論じています。ただし、例外の範囲は今後の個人情報保護委員会規則に委ねられており、未確定です(文書B 14〜15頁)。
第3に、学習利用をオフにすればクラウド例外として整理できるという見方(JDLA「法と技術の検討委員会 報告書Ⅱ」〔令和8年2月〕)を紹介しつつ、これを民間団体の解釈論と位置づけています。ガイドライン自体は、委託として整理する運用を前提にしています(文書B 13頁・24頁)。
そのうえでガイドラインは、当面は顧問契約書等で書面の同意を得ておくことが最も安全であるとし、推奨する運用もこれに従うとしています(文書B 15頁)。これらはガイドラインの立場であり、確立した解釈ではありません。ガイドラインは年1回以上改訂される予定なので、上の論点の記述も改訂で変わる可能性があります。
まとめ:事務所でまず確認すること
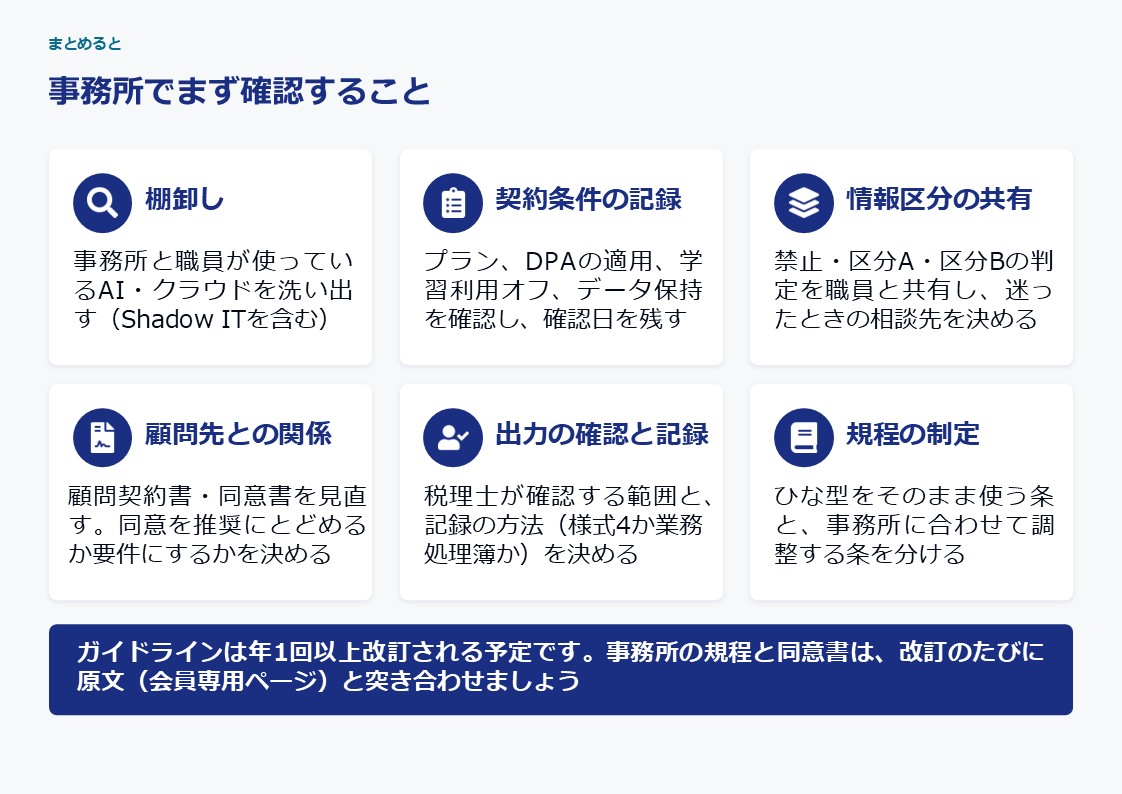
日税連のAIガイドラインは、AIを使うことを前提に、入力面では情報区分と3つの鉄則、出力面では最終的に人(税理士)が確認してから使うこと(税理士業務については税理士 in the loop)を軸として、事務所が整えるべき規程と様式まで具体的に示しています。研修やひな型をそのまま使える形で用意している点で、実務に取り入れやすい文書です。
ガイドラインを踏まえ、事務所でまず確認しておきたいことを、筆者なりに6つに整理しました。
事務所でまず確認すること(筆者の整理)
- 棚卸し:事務所と職員が使っているAI・クラウドを洗い出す(Shadow ITを含む)
- 契約条件の記録:プラン、DPAの適用、学習利用オフ、データの保持を確認し、確認日を残す
- 情報区分の共有:禁止・区分A・区分Bの判定を職員と共有し、迷ったときの相談先を決める
- 顧問先との関係:顧問契約書・同意書を見直し、同意を推奨にとどめるか要件にするかを決める
- 出力の確認と記録:税理士が確認する範囲と、記録の方法(様式4か業務処理簿か)を決める
- 規程の制定:ひな型をそのまま使う条と、事務所に合わせて調整する条を分ける
あわせて、ガイドラインの読み方として2つの点を付け加えます。1つは、「使わないことはリスク」という強い表現と、その根拠の1つとされたAI法7条には、異なる読み方もありうることです(Q3)。もう1つは、税理士 in the loop が確認する者の資格を定めるものである以上、確認の中身と、それを行う力を事務所ごとに育てる必要があることです(Q13)。
ガイドラインは年1回以上改訂される予定です。事務所の規程と同意書は、改訂のたびに原文(会員専用ページ)と突き合わせることをお勧めします。
関連記事
- 税理士のAI利用に関する豪州TPB・英国PCRT・米国IRSの倫理ガイダンス
- 複数のAIの答えが一致したら信頼してよいか—AIの多数決を税務の質問で試した記録
- 生成AIの普及により変容する税理士の役割①――AIは税理士の仕事をどこまで変えるのか
- 生成AI・AIチャットボットで税務相談をするリスク――わかりやすい回答の裏に潜む落とし穴
出典
- 日本税理士会連合会デジタル・システム委員会「税理士事務所のためのAI・クラウド活用ガイドライン Ver1.0」(令和8年9月25日)概要版、文書A(実務指針編)、文書B(詳細解説・法的根拠編)、文書C(事務所導入・規程集)。日税連会員専用ページに掲載
- 人工知能関連技術の研究開発及び活用の推進に関する法律(令和7年法律第53号)https://www.shugiin.go.jp/internet/itdb_housei.nsf/html/housei/21720250604053.htm
- 泉絢也「生成AIの普及により変容する税理士の役割―税務判断過程のガバナンスとZeirishi-in-the-Loop」税理69巻5号(2026年)4頁